WhatsApp’ın üç yeni CVE’si: IP sızıntısı, SQL injection ve VCEK zinciri
20 Kasım 2026'da yayımlanan üç resmi WhatsApp CVE'si: reklam yanıtıyla IP sızıntısı, order details SQL injection ve Meta AI sertifika zinciri. Skorlar, sürümler ve istismar durumu.
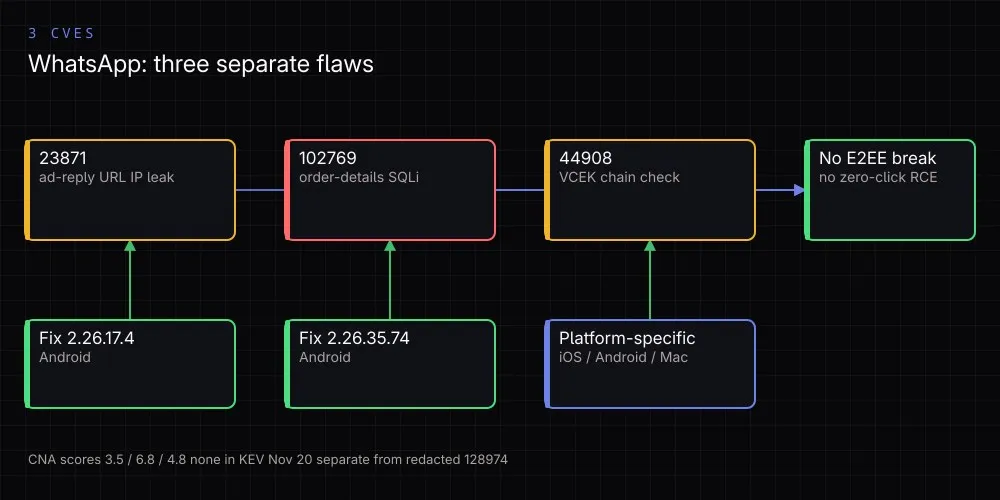
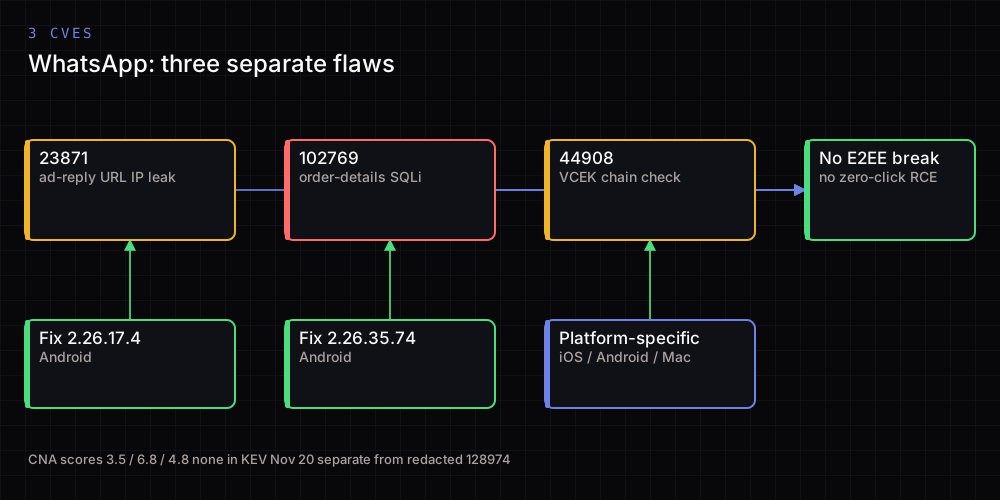
20 Kasım 2026’da WhatsApp, aynı gün yayımlanan üç güvenlik açığı duyurusuyla gündeme geldi. Üçü de resmi CVE kaydına, satıcı advisory’sine ve NVD girişine sahip; yani sürüm aralıkları ve skorlar net. Bunlar, 18 Kasım’da duyurulan ve hâlâ redakte edilmiş resmi kaydı olan CVE-2026-128974 iddiasından tamamen ayrı vakalardır.
Üç açığın ortak noktası şu: hiçbiri uçtan uca şifrelemeyi (E2EE) kırmıyor, hiçbiri “zero-click hesap ele geçirme” değil. Biri dolandırıcılık kampanyasıyla ilişkili olabilecek düşük etkili bir IP sızıntısı, biri yerel dosya silmeye ve tek bitlik yan kanal sızıntısına yol açan SQL injection, biri de Meta’nın gizli hesaplama altyapısına güvenen istemcilerin sertifika doğrulamasındaki bir hata.
Kısa özet
| CVE | Sınıf / etki | CVSS 3.1 (CNA) | Etkilenen sürümler | İstismar durumu |
|---|---|---|---|---|
| CVE-2026-23871 | Ad-reply URL doğrulaması eksikliği, IP sızıntısı | 3.5 Low, AV:N/AC:L/PR:L/UI:R/S:U/C:L/I:N/A:N |
Android ve Business Android 2.20.198.3 ≤ sürüm < 2.26.17.4 | Spam mesajlarla kötüye kullanılmış olabilir; ölçek bilinmiyor |
| CVE-2026-102769 | SQL injection, yerel dosya silme, 1 bitlik yan kanal | 6.8 Medium, AV:N/AC:L/PR:L/UI:R/S:U/C:L/I:H/A:L/E:F/RL:O/RC:C |
Android ve Business Android 2.22.3.7 ≤ sürüm < 2.26.35.74 | Vahşi istismar kanıtı yok |
| CVE-2026-44908 | Sertifika zinciri doğrulama hatası (CWE-296), VCEK | 4.8 Medium, AV:N/AC:H/PR:H/UI:R/S:U/C:H/I:L/A:N |
iOS, Android, Business ve Mac Desktop için farklı alt sınırlar | Şeffaflık defteri istismar olmadığını gösteriyor |
NVD kayıtlarının üçü de Received durumunda; yani tabloda CNA (Facebook / Meta) skorları yer alıyor, NVD’nin kendi yeniden skorlaması yok. 20 Kasım 2026 itibarıyla katalog sürümü 2026.11.20 olan CISA KEV listesinde bu üç CVE bulunmuyor.
1. CVE-2026-23871: reklam yanıtı IP adresini açığa çıkarabiliyor
Resmi advisory’ye göre, Click to WhatsApp reklamlarına verilen yanıtlarda kullanılan harici URL’ler eksik doğrulanıyor. Saldırgan, özel hazırlanmış bir ad-reply mesajı bir sohbet akışında görüntülendiğinde saldırgan kontrolündeki bir URL’den medya gönderirse, hedef cihazın IP bilgisi saldırgana sızdırılabiliyor.
Etkilenen ürünler WhatsApp for Android ve WhatsApp Business for Android; etkilenen aralık 2.20.198.3’ten 2.26.17.4’e kadar. Düzeltme sürümü 2.26.17.4. Açığı WhatsApp güvenlik ekibi bulmuş; CVSS vektöründeki PR:L ve UI:R, saldırganın bir ölçüde ayrıcalığa ve kurbanın etkileşimine ihtiyaç duyduğunu gösteriyor.
Advisory şu cümleyi de içeriyor: sorun “belirli spam mesajlarıyla birlikte kötüye kullanılmış olabilir”. SecurityWeek’e konuşan bir WhatsApp sözcüsü daha da açık konuşuyor: “Ekibimiz bu sorunu bir dolandırıcılık kampanyasını bozarken buldu; bir dolandırıcının spam mesajını daha inandırıcı göstermek için kullandığını düşünüyoruz.”
Bu ifade, sınırlı da olsa bir kötüye kullanım şüphesini resmi hale getiriyor. Ancak WhatsApp etkilenen kullanıcı sayısını ya da kampanyanın başarısını açıklamadı. Sızdırılan veri IP bilgisiyle sınırlı; mesaj içeriği, hesap erişimi veya cihaz kontrolü söz konusu değil.
2. CVE-2026-102769: “order details” mesajıyla SQL injection
Bu açık, resmi olmayan bir istemciden gelen özel hazırlanmış bir order details (sipariş ayrıntıları) mesajına alıcı dokunduğunda tetikleniyor. SQL injection, cihazda yerel olarak saklanan WhatsApp dosyalarının silinmesine yol açabiliyor. Bundan ayrı ve daha dar bir etki olarak, mesajın geldiği anda kullanıcı çevrimiçiyse, kasıtlı çökme teslim makbuzu zamanlama yan kanalı üzerinden sohbet veritabanı hakkında saldırganın sorduğu tek bitlik bir bilgi sızdırılabiliyor.
Etkilenen aralık 2.22.3.7 ≤ sürüm < 2.26.35.74; düzeltme 2.26.35.74. Hem WhatsApp hem WhatsApp Business for Android etkileniyor. SATICI skoru 6.8 Medium; vektördeki E:F/RL:O/RC:C temporal alanları, işlevsel exploit mevcudiyeti, resmi düzeltme ve doğrulanmış rapor anlamına geliyor. Bu alanlar temel etkiyi değiştirmez, ama “kanıtlanmış bir kod var” notudur.
Şunu net ayırmak gerekiyor: dosya silme etkisi I:H, gizlilik etkisi ise yalnızca C:L ve tek bitlik. Bu, “tüm sohbetler sızdırıldı” iddiasını desteklemez. WhatsApp ve SecurityWeek’e göre açığı Meta bug bounty programı üzerinden bir dış araştırmacı bildirdi ve şirket vahşi istismar kanıtı görmediğini yazdı.
3. CVE-2026-44908: VCEK sertifikası ve Meta AI güven zinciri
Bu açık mesaj işlemeyle değil, WhatsApp istemcilerinin Meta AI gizli hesaplama (confidential computing) arka ucuna güvenmek için kullandığı uzaktan kanıtlama (remote attestation) doğrulayıcısıyla ilgili. Sertifika zincirinin doğru izlenmemesi nedeniyle, Meta altyapısı içinde konumlanmış bir aktör, donanım üreticisinin anahtarıyla imzalanmamış bir VCEK sertifikası sunarak donanım kök güvenini atlayabilirdi.
VCEK (Versioned Chip Endorsement Key), AMD SEV-SNP tabanlı gizli sanal makinelerde donanımın gerçekliğini ve yama seviyesini kanıtlayan çip özgü anahtardır. Meta’nın Private Processing teknik belgesinde doğrulama zinciri VCEK → ASK → ARK şeklinde tanımlanır; istemci, donanım kök anahtarını sabit güven çapası olarak kullanır.
Satıcı advisory’sindeki kritik nokta istismarın ön koşulu: böyle bir sertifikanın kullanılabilmesi için önce WhatsApp Private Processing’in kullandığı üçüncü taraf ikili şeffaflık defterine (binary transparency ledger) yayımlanması gerekiyor. WhatsApp’ın kontrolüne göre defterde yayımlanan her VCEK sertifikası donanım kök güvenine zincirleniyor; şirket bunu “istismar olmadığının doğrulanması” olarak açıklıyor.
Etkilenen sürümler platforma göre değişiyor: iOS 2.26.24.72 öncesi; Business iOS ve Mac Desktop 2.26.23.72 öncesi; Android 2.26.23.74 öncesi; Business Android 2.26.23.70 öncesi. Bu nedenle tek bir “tüm platformlar için düzeltme sürümü” yok. Açığın etki alanı Meta AI ile ilgili sunucu tarafı güven modeli; E2EE mesaj şifrelemesinin kırıldığı anlamına gelmiyor.
4. Önceki redakte kayıtla karıştırılmamalı
Bu üç CVE, 18 Kasım 2026’da yayımlanan CVE-2026-128974 ile aynı kapsamda değil. 128974 için MITRE ve NVD açıklama alanı hâlâ temporary redacted, ürün ve satıcı alanları tbc; cck.dat ve Noise statik anahtarı iddiaları ikincil kaynaklardan geliyor ve resmi kayıtla doğrulanmıyor.
Bugünkü üç açık ise tam tersi durumda: resmi advisory metni var, CNA skoru var, etkilenen sürüm aralığı var ve düzeltme sürümü belli. “WhatsApp’ın üç yeni CVE’si” başlığı bu üç resmi kaydı anlatır; 128974’ün redakte edilmiş kaydını değil.
İkisi arasında teknik bir benzerlik de yok: 128974 iddiası yerel/anahtar depolama ile ilgili, bugünkü üç açık sırasıyla URL doğrulama, SQL sorgu oluşturma ve sertifika zinciri doğrulama hataları.
5. İstismar ve KEV durumu
| CVE | resmi istismar ifadesi | KEV |
|---|---|---|
| 23871 | “Belirli spam mesajlarıyla kötüye kullanılmış olabilir”; sözcü dolandırıcılık kampanyası diyor | Yok |
| 102769 | “We have not seen evidence of exploitation in the wild” | Yok |
| 44908 | Şeffaflık defteri kayıtları istismar olmadığını gösteriyor | Yok |
“KEV’de” ifadesi bu üç açık için kullanılamaz. CISA’nın 20 Kasım 2026 kataloğunda (sürüm 2026.11.20) üç CVE numarası da yer almıyor. Ters yönden de bir iddia üretmek doğru değil: KEV’de olmamak, bir açığın hiç kötüye kullanılmadığını kanıtlamaz; sadece CISA’nın kanıt eşiğini geçmediğini gösterir.
6. Ne yapmalı?
- Android uygulamasını güncelleyin. 23871 için 2.26.17.4, 102769 için 2.26.35.74 alt sınır; mağaza güncellemelerini otomatik tutun.
- Tüm platformları ayrı ayrı kontrol edin. 44908 için iOS, Android, Business ve Mac sürümleri farklı; tek bir sürüm numarası aramayın.
- Gelen reklam yanıtı mesajlarına dikkat edin. Bilinmeyen kaynaktan gelen, medya yükleyen spam mesajları raporlayın; IP sızıntısı sessiz bir olaydır.
- Unofficial istemci kullanımını gözden geçirin. 102769’un tetikleyicisi resmi olmayan bir istemciden gelen “order details” mesajı.
- Yanlış başlıklarla yayımlamayın. “E2EE kırıldı” ya da “zero-click RCE” ifadeleri bu advisory’lerde karşılığını bulmaz.
- Kurumsal ortamda envanter çıkarın. Hangi cihazlarda hangi WhatsApp sürümü olduğunu bilmek, düzeltme doğrulamasını mümkün kılar.
7. Ne yazmamalı?
- “WhatsApp E2EE’si kırıldı” — hiçbir advisory bunu söylemiyor.
- “Üçü de aktif istismar ediliyor” — yalnızca 23871 için sınırlı spam kötüye kullanım şüphesi var; diğerlerinde kanıt yok.
- “CVE-2026-102769 tüm sohbet veritabanını sızdırıyor” — etki tek bitlik yan kanal ve yerel dosya silme.
- “VCEK sertifikası çalındı” — defter kayıtları aksini gösteriyor; zincir bozulmadı.
- “CISA KEV’e eklendi” — üç CVE de 20 Kasım kataloğunda yok.
- “CVE-2026-128974 ile aynı açık” — redakte kayıt, farklı mekanizma ve farklı kanıt durumu.
Durum
20 Kasım 2026 itibarıyla üç açık için de düzeltme sürümü mevcut. En yüksek skor 6.8 Medium; en somut kötüye kullanım sinyali ise 3.5 Low skorlu IP sızıntısında. Bu yüzden haberde “kritik WhatsApp açığı” yerine sürüm ve istismar ayrıntıları öne çıkarılmalı.
Bu seriden
- WhatsApp iOS açığı: cck.dat içinde düz metin Noise anahtarı iddiası
- Neden her şey 2shell oluyor?
- Ruby2Shell: case conversion taşması
Kaynaklar
- WhatsApp Security Advisories 2026
- NVD: CVE-2026-23871
- NVD: CVE-2026-102769
- NVD: CVE-2026-44908
- CVE Program: CVE-2026-102769
- SecurityWeek: WhatsApp Fixes Flaw Uncovered While Disrupting Scam Campaign
- The Hacker News: WhatsApp Patches 3 Security Flaws
- Meta: Private Processing for WhatsApp technical whitepaper
- CISA Known Exploited Vulnerabilities Catalog