WhatsApp iOS açığı: cck.dat içinde düz metin Noise anahtarı iddiası
CVE-2026-128974 yayımlandı ama resmi kayıt hâlâ redakte. Noise anahtarı, cck.dat ve hesap taklidi iddialarını doğrulanmış verilerden ayıran ilk analiz.
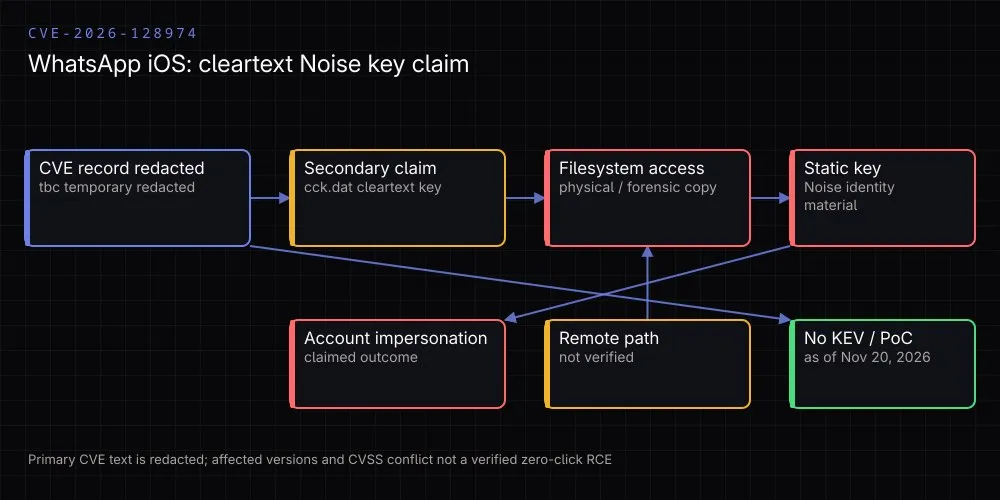
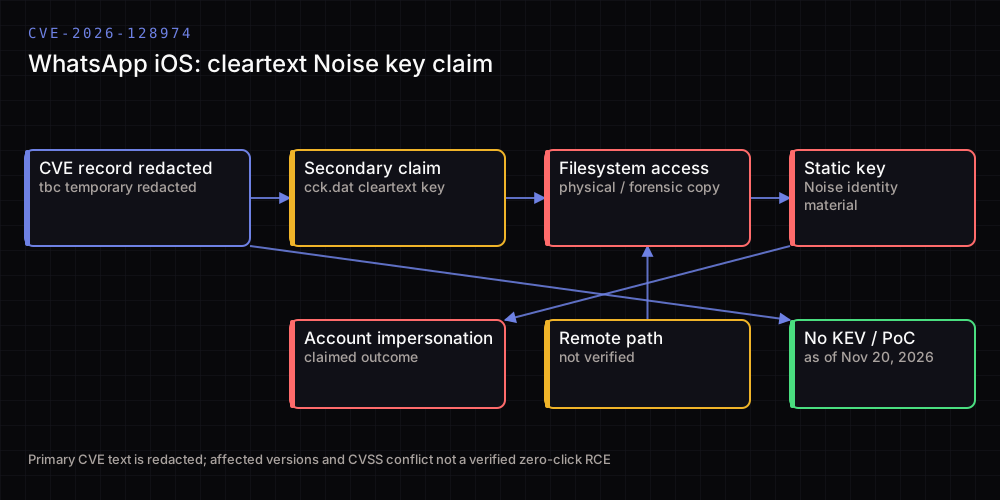
18 Kasım 2026’da CVE-2026-128974 yayımlandı. İkincil veritabanları başlıkta “WhatsApp for iOS”, “Noise statik özel anahtarı”, “cck.dat” ve “hesap taklidi” ifadelerini kullandı. Bu ifadeler dikkat çekici; ancak 20 Kasım itibarıyla MITRE ve NVD kayıtlarının ana metni hâlâ temporary redacted, ürün ve satıcı alanları ise tbc.
Yani elimizde iki katman var: doğrulanmış kayıt metadata’sı ve doğrulanmamış ama tutarlı biçimde tekrarlanan teknik iddia. Bu yazı ikisini ayırıyor.
Kısa özet
| Alan | Doğrulanmış | İddia / uyarı |
|---|---|---|
| Kimlik | CVE-2026-128974, CNA: ENISA |
GHSA-8mw7-v289-xwcx ikincil kaynaklarda geçiyor |
| Resmi açıklama | MITRE/NVD: temporary redacted, vendor/product tbc |
cck.dat ve Noise anahtarı detayı ikincil kaynaklarda |
| Tarihler | CVE 13 Kasım’da ayrıldı, 18 Kasım’da yayımlandı, 19 Kasım’da güncellendi | — |
| CISA SSVC | Exploitation: none; Automatable: no; Technical Impact: total | CISA KEV kaydı yok |
| Skor | NVD’de taban skor yok; Rapid7 CVSS 4.0 5.4 | OffSeq 8.5, VulDB 3.3 diyor; çelişkili |
| Etkilenen sürüm | Resmi kayıtta yok | VulDB “26.43.75’e kadar” diyor; doğrulanmadı |
| Düzeltme sürümü | Resmi kayıtta yok | “No fix yet” diyen ikincil kaynaklar var; net değil |
| PoC / istismar | Doğrulanmış kamuya açık PoC yok; vahşi istismar bildirimi yok | Aggregator’lar da exploit olmadığını söylüyor |
1. Resmi kayıt aslında ne diyor?
MITRE CVE API ve NVD API kayıtlarını doğrudan okuduğumuzda tablo net:
- CNA: ENISA
- CVE state: PUBLISHED
- Ayrılma: 13 Kasım 2026
- Yayın: 18 Kasım 2026
- Son güncelleme: 19 Kasım 2026
- Açıklama:
temporary redacted - Etkilenen ürün:
tbc - Referans:
https://euvd.eu - NVD durumu:
Received, yani henüz NVD analizi tamamlanmamış
CISA ADP kaydı tek somut teknik etki değerlendirmesi ekliyor: Exploitation: none, Automatable: no, Technical Impact: total. Bu, “şu an istismar görmedik, otomatik saldırı yok, ama doğrulanırsa etki büyük” anlamına gelir. KEV listesinde değil.
Bu nedenle “WhatsApp’ın uzaktan ele geçirildiği” ya da “E2EE kırıldı” başlıkları şu an kaynaklarla desteklenmiyor.
2. İkincil kaynakların anlattığı senaryo
Rapid7, VulDB, OffSeq ve InfraStack gibi veritabanlarında tekrarlanan iddia şu:
WhatsApp Messenger for iOS, Noise protokolünün statik özel anahtarını uygulamanın shared container’ı içindeki
cck.datdosyasında düz metin saklıyor. Cihazın dosya sistemini veya uygulama verisi kopyasını ele geçiren saldırgan bu uzun ömürlü anahtarı geri kazanıp kurbanın hesabını taklit edebiliyor.
Bu senaryoda kritik ön koşul local / physical access. Rapid7’nin CVSS 4.0 vektörü de AV:P yani fiziksel erişim diyor. OffSeq’in 8.5 skoru da aynı vektörü göstermesine rağmen “Medium” etiketiyle yayınlanmış; VulDB’nin yapılandırılmış alanı ise 3.3. Üç kaynak, aynı iddia için üç farklı skor üretmiş.
Dolayısıyla doğru okuma şu:
- Uzaktan tetiklenen bir RCE iddiası yok.
- Zero-click mesaj/call zinciri iddiası yok.
- Saldırganın önce cihaz verisini ya da uygulama container’ını kopyalaması gerekiyor.
- “Hesap taklidi” iddiası ciddi, ama mekanizma resmi kayıtta açıklanmadı.
3. Noise statik anahtarı neden önemli?
Noise/Signal ailesi protokollerde iki tür anahtar birlikte çalışır:
- Ephemeral keys: her oturum için üretilir; forward secrecy sağlar.
- Static key: kullanıcının uzun ömürlü kimlik materyalidir; karşı tarafın “sen sensin” doğrulamasını taşır.
Eğer bir statik özel anahtar ele geçirilirse, saldırgan protokol el sıkışmasında kendini kurban olarak sunabilir. Bu, tek bir mesajı okumaktan daha köklü bir kimlik sorunudur: account impersonation.
Ama şunu da net söylemek gerekiyor: statik anahtarın ele geçirilmesi, geçmiş tüm mesajların otomatik olarak okunacağı anlamına gelmez. Mesaj şifrelemesi oturum ve ratchet anahtarlarına dayanır. Bu yüzden “E2EE bitti” demek, iddianın kapsamını aşmak olur.
iOS tarafında böyle bir anahtarın Keychain / Secure Enclave gibi donanım destekli, erişim kontrollü bir alanda tutulması beklenir. Uygulama container’ında düz metin dosya iddiası doğruysa, sorun şifreleme algoritması değil anahtar depolama mimarisi olur.
4. Skor çelişkisini okumak
| Kaynak | Skor | Not |
|---|---|---|
| NVD | Taban skor yok | Kayıt Received; CNA açıklaması redakte |
| Rapid7 | CVSS 4.0 5.4 Medium | AV:P, yani fiziksel erişim |
| OffSeq | CVSS 4.0 8.5 Medium | Aynı vektör; skor/etiket uyumsuz görünüyor |
| VulDB | 3.3 Low (yapılandırılmış alan) | “Local access required”, exploit yok |
Bu farklar, açığın ciddiyetini düşürmez; ama haber başlıklarının neden bu kadar farklı ses çıkardığını açıklar. Fiziksel erişim gerektiren bir anahtar sızıntısı ile uzaktan zero-click RCE aynı risk kategorisinde değildir.
Kurumsal tarafta risk, cihazın ele geçirilme olasılığıyla çarpılır. Ele geçirilmiş bir çalışan cihazı, kayıp iPhone, kötü yapılandırılmış MDM profili ya da forensic kopya alınabilen bir cihaz bu çarpanı yükseltir.
5. Doğrulanmış komşu vaka: CVE-2026-23866
Aynı dönemde WhatsApp iOS için doğrulanmış bir başka açık daha var: CVE-2026-23866. Meta’nın CVE kaydına göre:
- Yayın: 1 Mayıs 2026
- Sınıf: CWE-940, Improper Verification of Source of a Communication Channel
- Etki: Instagram Reels için AI rich response mesajlarında eksik doğrulama; başka bir kullanıcının cihazında keyfi URL’den medya işlenmesi ve OS custom URL scheme handler’larının tetiklenmesi
- Etkilenen iOS: 2.25.8.0 ≤ sürüm < 2.26.15.72
- Etkilenen Android: 2.25.8.0 ≤ sürüm < 2.26.7.10
- CVSS: 3.1 / 4.3 Medium,
AV:N/AC:L/PR:L/UI:N/S:U/C:L/I:N/A:N - İstismar: Meta, vahşi istismar görmediklerini yazdı
Bu açık gerçek bir iOS mesaj işleme hatasıdır; ama Noise anahtarı, cck.dat veya hesap taklidi iddiasıyla karıştırılmamalıdır. Biri doğrulanmış, düşük-orta etkili bir URL kaynaklı işleme hatası; diğeri hâlâ redakte edilmiş bir kaydın üzerine kurulu ciddi bir iddia.
6. Ne yapmalı?
- Resmi kaydı takip edin. CVE-2026-128974’ün redaksiyonu kaldırıldığında sürüm ve düzeltme bilgisi netleşebilir.
- WhatsApp’ı güncel tutun. “Fix yok” diyen ikincil kaynaklar o anlık gözlemidir; App Store sürümünü ve resmi advisory’yi kontrol edin.
- Fiziksel erişimi küçültün. Cihaz kilidi, güçlü passcode, kayıp cihaz prosedürü ve MDM politikaları bu açık sınıfında doğrudan risk azaltır.
- Yedekleri şifreleyin. Uygulama verisi kopyasının ele geçirilmesi, cihazın fiziksel çalınmasından daha sessiz bir senaryo olabilir.
- Kritik kullanıcılar için olay yanıtı hazırlayın. Cihazda forensic kopya alınmışsa oturumları kapatmak, yeniden doğrulama yapmak ve resmi yönergeleri beklemek makul.
- Unofficial “patch” kurmayın. Yama sürümü netleşmeden yayılan profil, sertifika veya sideload paketi yeni bir güven riskidir.
7. Ne yazmamalı?
- “WhatsApp E2EE’si kırıldı” — doğrulanmadı.
- “Uzaktan zero-click hesap ele geçirme” — kaynaklar fiziksel erişim diyor.
- “KEV’de, aktif istismar ediliyor” — CISA SSVC exploitation
none, KEV’de kayıt yok. - “CVSS 8.5 Critical” — OffSeq skoru bile Medium etiketli ve kaynaklar çelişkili.
- “Android ve WhatsApp Business de etkilendi” — 128974 için resmi kayıt ürün belirtmiyor; iddia iOS’a özel.
- “CVE-2026-23866 ile aynı açık” — farklı CVE, farklı sınıf, farklı saldırı modeli.
Durum
20 Kasım 2026 itibarıyla elimizde ciddi bir iddia, redakte edilmiş resmi kayıt ve çelişkili skorlar var. Bu yüzden yazının başlığı da iddia biçiminde: cck.dat içinde düz metin Noise anahtarı iddiası. Resmi kayıt açıldığında bu yazı güncellenmeli; o zamana kadar “doğrulandı” demek erken olur.