VMware vCenter zero-day’si: SRP anahtar sızıntısından [email protected]’a
CVE-2026-123890, VMSA-2026-0009.1 ile düzeltildi. ARMORY CASTLE’ın Eylül 2026’dan beri kullandığı SRP-6a oturum anahtarı sızıntısından SAML imza anahtarı hırsızlığına uzanan zincirin analizi.
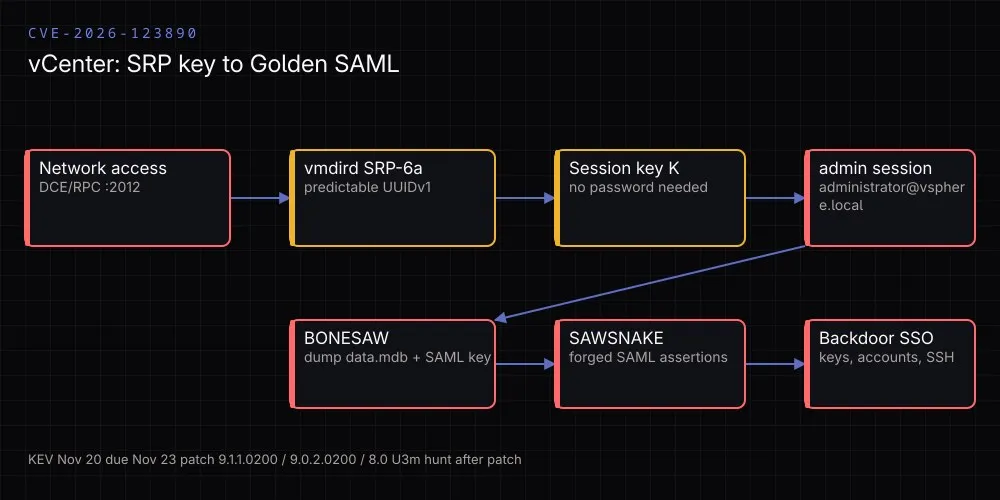
19 Kasım 2026’da Broadcom, CVE-2026-123890 için VMSA-2026-0009.1’i yayımladı; 20 Kasım’da danışma notunu güncelledi. Açık, VMware Directory Service’te (vmdird) kimlik doğrulama atlatma olarak tanımlanıyor ve CVSS 3.1 ile 9.8. Google Threat Intelligence Group ile Mandiant, aynı gün şüpheli PRC bağlantılı ARMORY CASTLE’ın bu açığı Eylül 2026 başından beri zero-day olarak kullandığını açıkladı.
Burada kritik olan yalnızca skor değil. Saldırgan, parola bilmeden oturum anahtarını ele geçirip [email protected] olarak oturum açabiliyor; ardından dizin veritabanını, SAML imzalama anahtarını ve SSO yönetici hesabını alıyor. 20 Kasım itibarıyla CVE, CISA KEV kataloğunda da yer alıyor.
Kısa özet
| Alan | Doğrulanmış bilgi |
|---|---|
| Kimlik | CVE-2026-123890, CNA: VMware; danışma notu VMSA-2026-0009.1 |
| Skor | CVSS 3.1 9.8, AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| Sınıf | CWE-288, Authentication Bypass Using an Alternate Path or Channel |
| Ön koşul | Ağ erişimi; kimlik doğrulama veya kullanıcı etkileşimi yok |
| Mekanizma | TCP/2012 üzerinden DCE/RPC, vmdird SRP-6a oturum anahtarı sızıntısı |
| Düzeltme | 9.1.1.0200 / 9.0.2.0200 / 8.0 U3m; VCF 5.x için 5.2.5 |
| vCenter 7.0 | Genel destek 2 Ekim 2025’te bitti; yama yalnızca genişletilmiş destekle |
| workaround | Yok; Broadcom FAQ bunu açıkça teyit ediyor |
| İstismar | Mandiant/GTIG: Eylül 2026 başından beri; Broadcom notu istismardan bahsetmiyor |
| CISA KEV | Evet, 20 Kasım 2026’da eklendi; BOD 26-04 teslim tarihi 23 Kasım |
1. Resmi kayıt ve danışma notu ne diyor?
VMware’in CVE kaydı ve VMSA-2026-0009.1 birbiriyle tutarlı:
- Yayın: 19 Kasım 2026; güncelleme: 20 Kasım 2026.
- Etki: VMware Directory Service’te kimlik doğrulama atlatma; ağ erişimi olan kötü niyetli aktör sisteme yetkisiz erişim kazanıyor.
- Skor: CVSS 3.1 taban 9.8; vektör
AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H. - CWE: 288, yani alternatif yol veya kanalla kimlik doğrulama atlatma.
- workaround: Yok. FAQ, kurumların kendi telafi edici kontrollerini değerlendirmesi gerektiğini, ancak Broadcom’un resmi bir workaround sunmadığını yazıyor.
- Düzeltme matrisi: vCenter 9.1.x için 9.1.1.0200, 9.0.x için 9.0.2.0200, 8.0 için 8.0 U3m, VCF 5.x için 5.2.5. Telco Cloud Platform/Infrastructure için KB463116 yol gösteriyor.
- vCenter 7.0: Danışma notunun matrisinde var; genel destek bitmiş olduğundan yama için genişletilmiş destek sözleşmesi gerekiyor.
FAQ’ın iki noktası yanlış yorumları engelliyor: bu bir VM kaçışı değil (sanaldan ESX host üzerinde kod çalıştırma yok) ve Enhanced Linked Mode kullanılmıyor olsa da açık mevcut. Yani “ELM kullanmıyorum, güvendeyim” doğru bir çıkarım değil.
2. SRP-6a oturum anahtarı nasıl sızıyor?
GTIG/Mandiant’ın teknik anlatımı, Broadcom’un genel “yetkisiz erişim” ifadesini somutlaştırıyor:
- Saldırgan, vCenter’ın TCP/2012 portundaki DCE/RPC arayüzüne erişir. Mandiant bu portu keşif aşamasında 9080 ve 5480 ile birlikte tarıyor.
vmdirdservisininrpc_srp_verifierarayüzü, SRP-6a kimlik doğrulamasında öngörülebilir UUIDv1 zaman damgası üretir.- Bu zayıflık, parolayı bilmeden SRP oturumunun paylaşılan anahtarını (K) elde etmeyi sağlar.
- Elde edilen anahtarla
[email protected]olarak doğrulanmış bir oturum kurulur.
Sonuç bir “scope” hatası değil, yönetim düzleminin tümüyle ele geçirilmesi: oturum, vCenter üzerinde keyfi komut ve dosya erişimi anlamına geliyor. Google’ın yayımladığı BONESAW tespit kuralı, /storage/db/vmware-vmdir/data.mdb yolunu ve SRP arayüz UUID’lerini imza olarak kullanıyor.
3. BONESAW sonrası zincir
Mandiant, saldırganın Golang yazılmış BONESAW aracını kullandığını bildiriyor. Araç tek bir açığı değil, sonraki adımların tamamını otomatikleştiriyor:
vmdirdbcpRPC arayüzüyle LMDB veritabanıdata.mdbdışarı aktarılıyor.- STS (Security Token Service) SAML özel RSA imzalama anahtarı çıkarılıyor.
vmdirüzerinden arka kapı makine hesabı ve SSO yönetici hesabı oluşturuluyor.- SAWSNAKE adlı ikinci araç, IdP imzalama anahtarlarıyla sahte SAML 2.0 onayları üretip yönetici oturum çerezi alıyor; Golden SAML Mantığında MFA’yı atlayıp istediği kullanıcıyı taklit edebiliyor.
- VAMI API üzerinden SSH açılıyor, vCenter ana simetrik anahtarı ve PostgreSQL parolası çalınıyor, SSH yeniden kapatılıyor.
- ESXi tarafında root
authorized_keysdeğiştiriliyor ve VM disklerinden dosya çıkarılıyor.
Bu sıra, yamanın tek başına yeterli olmadığını gösteriyor: yama açığı kapatır, ancak saldırganın önceden oluşturduğu hesapları, çalınan imza anahtarlarını ve sahte tokenları geri almaz.
4. CVE-2026-59309 ile karıştırılmamalı
Broadcom FAQ’u CVE-2026-123890’u “new and distinct issue” olarak nitelendiriyor. İki açık arasındaki farklar:
| CVE-2026-59309 | CVE-2026-123890 | |
|---|---|---|
| Yayın | 29 Temmuz 2026 | 19 Kasım 2026 |
| Arayüz | LDAP, TCP 389/636 | DCE/RPC, TCP 2012 |
| Kusur | Bozuk yetkilendirme token’larıyla LDAP kimlik doğrulama atlatma | SRP-6a oturum anahtarının öngörülebilir UUIDv1 ile sızması |
Mandiant, BONESAW’ın 59309’a karşı yamalanmış bir vCenter’a karşı da çalıştığını gördü. Dolayısıyla “Temmuz yamasını uyguladık” ifadesi bu yeni açık için geçerli bir savunma değil. BONESAW ikilisi 13 Temmuz 2026 derleme zamanı taşısa da Google, Go derleme metadata’sının değiştirilebileceği uyarısını ekliyor.
5. İstismar durumu, KEV ve PoC
- İstismar: GTIG/Mandiant, Eylül 2026 başında bir vCenter’a karşı istismar gördüğünü ve birden fazla olay soruşturduğunu bildiriyor. Broadcom’un danışma notu ise istismardan bahsetmiyor; bu bir çelişki değil, farklı yayımlama disiplinleri.
- Atıf: ARMORY CASTLE, daha önce UNC5221 olarak izlenen ve ikincil kaynaklarda Warp Panda olarak da adlandırılan, suspect PRC nexus casusluk aktörü.
- Erişim yolu: Zincir, 15 Ekim 2026’da açıklanan BeyondTrust Remote Support zero-day’si CVE-2026-102764 ile başlıyor; saldırgan önce iç ağdaki Linux cihazlara geçiyor.
- CISA KEV: Katalog sürüm 2026.11.20 itibarıyla CVE-2026-123890 listede; eklenme tarihi 20 Kasım 2026, BOD 26-04 teslim tarihi 23 Kasım, forensic triage “Yes”. CISA ADP SSVC alanları
Exploitation: active,Automatable: yes,Technical Impact: total. - PoC: 20 Kasım itibarıyla kamuya açık bir exploit kodu doğrulanmadı. Buna karşılık ilgili CVE-2026-59309 için PoC mevcut.
6. Ne yapmalı?
- Tüm vCenter envanterini çıkarın. Gömülü veya üçüncü tarafça kurulmuş örnekler dahil, sürümü vSphere Client Summary sekmesinden veya PowerCLI
$global:DefaultVIServer.Buildile doğrulayın. - Düzeltme sürümlerine geçin. 9.1.1.0200, 9.0.2.0200, 8.0 U3m; VCF 5.x için KB88287 ile asenkron yama ve SDDC Manager 5.2.5. vCenter 7.0 için genişletilmiş destek kanalını kullanın.
- Yamayı yalnızca başlangıç kabul edin. Yeni SSO yönetici hesapları, VAMI üzerinden SSH değişiklikleri, ESXi root ssh anahtarları ve alışılmadık iç IP’lerden gelen oturumlar için arama yapın.
- Sızmış materyali döndürün. SAML imzalama anahtarı ve vCenter anahtarı çalınmış olabileceğinden, federasyon güven ilişkilerini ve yerel parolaları gözden geçirin.
- Yönetim arayüzünü daraltın. TCP 2012, 9080 ve 5480’a yalnızca yetkili yönetim istasyonlarından erişim verin; vCenter’dan dış internete çıkışı engelleyin.
- Önce giriş noktasını da kapatın. BeyondTrust Remote Support zero-day’si zincirin başında; uzaktan destek cihazlarını da yamayın.
7. Ne yazmamalı?
- “VM kaçışı” — Broadcom FAQ açıkça hayır diyor; etki vCenter yönetim düzlemi ve onun yönettiği hostlar.
- “CVE-2026-59309 ile aynı açık” — farklı port, farklı kusur, farklı CVE; eski yama yeni açığı kapatmıyor.
- “CISA KEV’de değil” — 20 Kasım 2026 kataloğunda var; 23 Kasım teslim tarihiyle BOD 26-04 kapsamında.
- “Broadcom istismarı doğruladı” — danışma notu hâlâ sessiz; istismar verisi Mandiant/GTIG’den geliyor.
- “Sadece ELM kullananlar etkileniyor” — FAQ aksini söylüyor.
- “Yama yeterli, temiziz” — yama sonrası hesap, anahtar ve token izleri ayrıca araştırılmalı.
- “Kamuya açık PoC var” — 123890 için doğrulanmadı; PoC komşu CVE-2026-59309 için.
Durum
20 Kasım 2026 itibarıyla bu, yaması çıkmış ama iki ayı aşkın süredir istismar edilmiş bir zero-day. Resmi yama, istismar kanıtı ve KEV kaydı aynı hafta içinde bir araya geldi. Yama uygulamak zorunlu; fakat Mandiant’ın bulguları, olay öncesi iz sürmeyi de zorunlu kılıyor.
Bu seriden
- Neden her şey 2shell oluyor?
- WhatsApp iOS Noise anahtarı iddiası
- Ruby2Shell: case conversion taşması