SonicWall Gen 6 uyarısı: destek bitince critical CVE de gelmiyor
SonicWall, SonicOS 6.x çalıştıran Gen 6 firewall cihazlarının hemen emekli edilmesini istiyor. KEV listesindeki CVE-2026-19868 ve yamasız kenar cihazları.
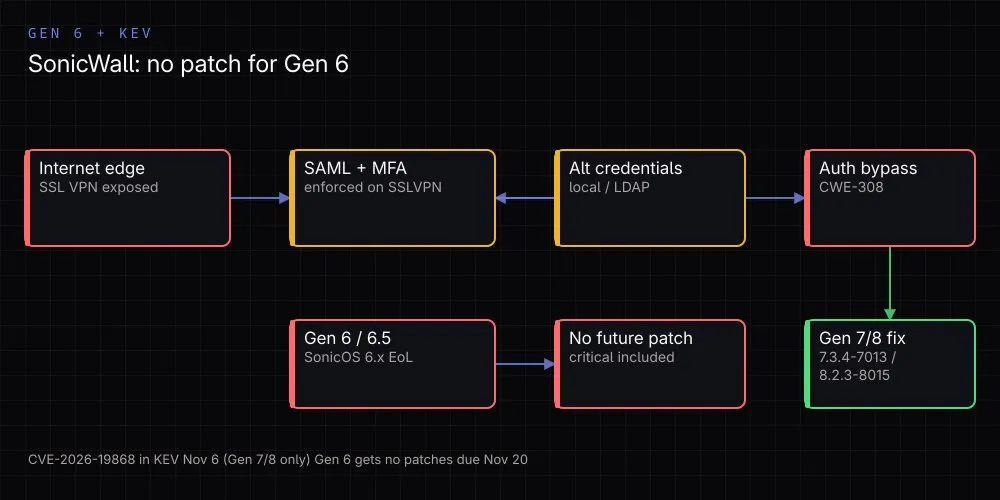
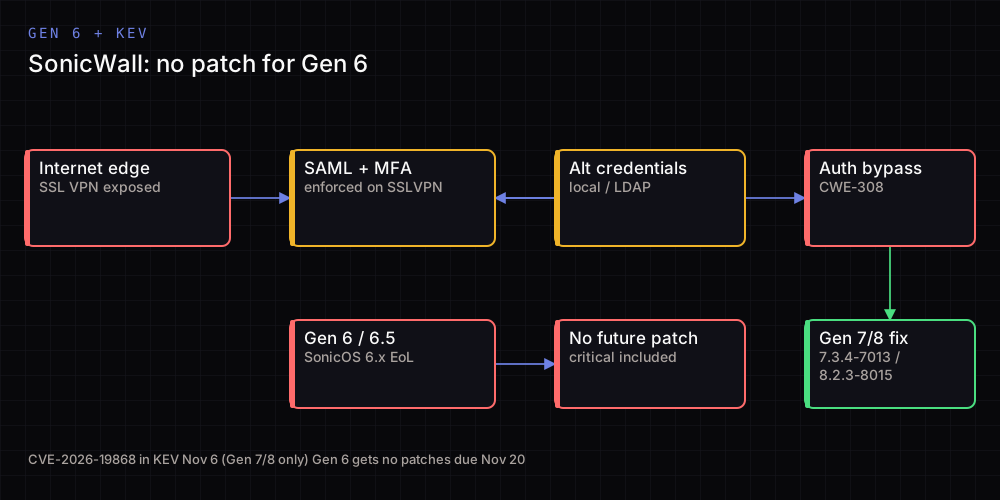
SonicWall, 18 Kasım 2026’da yayımladığı ürün uyarısında SonicOS 6.x çalıştıran tüm Generation 6 (Gen 6 / 6.5) firewall’ların derhal değiştirilmesini istedi. Gerekçe sadece cihazların yaşlanması değil: Gen 6 artık hiçbir güvenlik yaması almıyor; yeni bulunan bir açık Critical olsa bile yama gelmeyecek.
Bu uyarı, 6 Kasım’da CISA KEV listesine eklenen CVE-2026-19868 ile aynı haftaya denk geliyor. Söz konusu SSL VPN açığı, resmi kayıtlarda Gen 7 ve Gen 8 sürümlerini kapsıyor; Gen 6 bu CVE’nin etkilenen sürüm listesinde yer almıyor. Ancak SonicWall’ın mesajı net: destek biten bir cihazda “bir sonraki critical açık” için de yama olmayacak.
Kısa özet
| Alan | Durum |
|---|---|
| Gen 6 uyarısı | 18 Kasım 2026, SonicWall Product Advisory |
| Kapsam | SonicOS 6.x çalışan tüm Gen 6 / 6.5 firewall’lar ve Gen 6 NSv sanal cihazları |
| Yama politikası | Critical dâhil hiçbir yeni güvenlik yaması yok; destek satın alınamıyor |
| Hedef mimari | SonicOS 8 çalışan Gen 8 |
| CVE-2026-19868 | SonicOS SSLVPN, CWE-308, SAML ve SAML ile zorunlu kılınan MFA bypass |
| CVSS | 7.1 High, kaynak: SonicWall CVE kaydı (ikincil raporlarda doğrulandı) |
| Ön koşul | Alternatif bir kimlik doğrulama yöntemi için geçerli kimlik bilgileri; SSLVPN’de SAML açık olmalı |
| CISA KEV | Eklenme 6 Kasım 2026, süre 20 Kasım 2026, ransomware kullanımı Unknown, forensic triage No |
| Resmi workaround | Yok; satıcı düzeltmesi firmware yükseltme |
1. SonicWall ne diyor?
Resmi uyarının dili alışılmadık derecede doğrudan: “An end-of-life firewall that is still running is not a firewall that can still be secured.” SonicWall, internet kenarında çalışan Gen 6 cihazların aktif olarak hedef alınmasını beklediğini ve bunların yüksek riskli maruziyet olarak ele alınması gerektiğini yazıyor.
Gerekçe olarak üç eğilim gösteriliyor: kenar cihazları ve VPN’ler, istismar edilen bir açıkla başlayan ihlallerin önemli bir bölümünde hedef; açıklama ile doğrulanmış istismar arasındaki süre kısalıyor; saldırganlar desteklenmeyen cihazları taramak ve exploit üretmek için otomasyon ve AI kullanıyor.
SonicWall’ın uyarısındaki en kritik cümle şu: yeni bir açık bulunduğunda desteklenen nesiller yama alır, Gen 6 almaz ve yayımlanan advisory saldırganlara nereye bakacaklarını gösterir. Şirket, 2024’teki CVE-2024-40766 vakasını örnek gösteriyor; o açık Gen 5, Gen 6 ve erken Gen 7’i etkilemiş, desteklenen cihazlar yama almıştı.
2. Kapsamdaki modeller
Uyarı, SonicOS 6.x çalışan tüm Gen 6 ve Gen 6.5 cihazlarını kapsıyor. Model listesi ve destek bitiş tarihleri şöyle:
- 1 Ekim 2026: TZ350, TZ350W, TZ500, TZ500W, SOHO 250, SOHO 250W; NSA 4600, NSA 5600, NSA 6600; NSa 4650, NSa 5650, NSa 6650.
- 1 Ağustos 2026: TZ400, TZ400W, TZ600, TZ600P, NSA 3600; NSa 3650.
- 1 Mayıs 2026: NSa 2650.
- 16 Nisan 2026: SOHO, SOHO W, TZ300P, NSa 9250, NSa 9450, NSa 9650; NSv 10 - NSv 1600 sanal cihazlar.
- 20 Şubat 2026: SuperMassive 9200, 9400, 9600, 9800; NSsp 12800, NSsp 12400.
- 23 Ocak 2025: TZ300, TZ300W.
- 8 Mart 2024: NSA 2600.
Bütün bu tarihler 20 Kasım 2026 itibarıyla geçmiş durumda. Model adı tek başına nesli belirlemeyebilir; NSa hem Gen 6.5 hem Gen 7 olabilir. Bu yüzden firmware sürümünü (6.x ise kapsam içinde) ve cihaz envanterini kontrol etmek gerekir. NSv sanal cihazları da liste dışında bırakılmamalı.
3. CVE-2026-19868: SAML ve MFA’nın atlanması
CVE-2026-19868, SonicOS SSLVPN servisinde kimlik doğrulamanın zorunlu kılınmamasıyla ilgili; CWE-308, yani “Use of Single-Factor Authentication”. Alternatif bir kimlik doğrulama yöntemi için geçerli kimlik bilgilerine sahip bir kullanıcı, SAML kontrollerini ve SAML üzerinden zorunlu kılınan MFA’yı atlayabiliyor.
Bu bir kimliksiz RCE değil. İki koşul önemli: SSLVPN oturumları için SAML etkin olmalı ve saldırganın yerel hesap veya LDAP gibi başka bir yönteme ait geçerli kimlik bilgileri bulunmalı. SAML’e geçişin amacı her girişin kimlik sağlayıcı ve MFA üzerinden geçmesini sağlamak olduğu için, bypass gerçekten anlamlı bir güvenlik kaybı yaratıyor.
SonicWall’ın advisory’si etkilenen sürümleri Gen 7 için 7.3.3-7015 ve öncesi, Gen 8 için 8.2.2-8015 ve öncesi olarak veriyor. Düzeltilmiş sürümler 7.3.4-7013 ve 8.2.3-8015. Yalnızca SAML kullanan SSLVPN konfigürasyonları etkileniyor.
Satıcının resmi workaround alanı None. Bazı ikincil raporlarda alternatif LDAP, RADIUS veya TACACS+ sunucularını kapatmak geçici önlem olarak anlatılıyor; bu, satıcının “yama yerine geçer” dediği bir çözüm değil ve operasyonel etkisi dikkatle değerlendirilmelidir.
4. KEV kaydı tam olarak ne diyor?
CISA, açığı 6 Kasım 2026’da KEV kataloğuna ekledi. Kayıt alanları:
| Alan | Değer |
|---|---|
| CVE | CVE-2026-19868 |
| Ürün | SonicWall SonicOS SSLVPN |
| Date Added | 2026-11-06 |
| Due Date | 2026-11-20 |
| Known Ransomware Campaign Use | Unknown |
| Forensic Triage | No |
| CWE | CWE-308 |
CISA, eklemeyi “evidence of active exploitation” gerekçesine dayandırıyor. SonicWall ise PSIRT adiyle yürüttüğü soruşturmada “potential exploitation” raporu incelediğini yazıyor. İki ifade aynı değil: KEV, federal ajanslar için risk temelli önceliklendirme kararıdır; satıcının dili daha temkinlidir.
Ransomware kullanımı Unknown; yani ne olduğu kanıtlanmış ne de yokluğu kanıtlanmış. Forensic Triage alanı No, bu da BOD 26-04 kapsamındaki federal ajanslar için ek adli inceleme zorunluluğu olmadığı anlamına gelir. Bu alanlar özel sektör için yasal bir süre sınırı değildir.
5. Ne yapmalı?
- Gen 6 cihazları envanterleyin ve emekli edin. Yedek cihazlar ve şube birimleri dâhil tüm Gen 6 / 6.5 varlıklarını bulun.
- Internet’e açık ve uzaktan erişim sağlayan cihazlara öncelik verin. SSL VPN ve WAN yönetimi açık olan birimler ilk sırada.
- Gen 8’e geçin. Hedef SonicOS 8 çalışan desteklenen donanım; desteklenen ayarlar ürün içi import veya NSM Migration App ile taşınabiliyor.
- CVE-2026-19868 için firmware uygulayın. Gen 7 için 7.3.4-7013+, Gen 8 için 8.2.3-8015+.
- Değiştirmeden önce maruziyeti azaltın. WAN yönetimini (HTTPS, SSH, SNMP) kapatın, SSL VPN’i devre dışı bırakın veya bilinen kaynak adreslerle sınırlayın.
- Kalan hesapları sıkın. Tüm uzaktan erişim ve yönetici hesaplarında MFA zorunlu kılın, yerel parolaları sıfırlayın.
- Gereksiz servis ve arayüzleri kapatın, logları izleyin. Olağandışı girişler, yapılandırma değişiklikleri ve trafik değişimleri erken sinyaldir.
- Yamadan sonra da olay incelemesi yapın. Yama geçmiş erişimi silmez; Kimlik sağlayıcı loglarıyla SSL VPN oturumlarını karşılaştırın.
6. Ne yazmamalı?
- “CVE-2026-19868 Gen 6’yı da etkiliyor” — resmi sürüm listesi Gen 7 ve Gen 8.
- “Gen 6 için critical yama yayınlandı” — SonicWall açıkça hayır diyor.
- “Kimlik bilgisi gerekmeden giriş yapılıyor” — alternatif yöntem için geçerli kimlik bilgisi şart.
- “Ransomware ile doğrulandı” — KEV alanı Unknown.
- “Resmi workaround var” — satıcı workaround alanı None.
- “KEV süresi özel sektör için yasal zorunluluk” — BOD 26-04 FCEB ajanslarına yönelik.
Durum
20 Kasım 2026, CVE-2026-19868 için CISA KEV süresinin son günü ve aynı zamanda SonicWall’ın Gen 6 uyarısının gündemde olduğu tarih. Desteklenen cihazlarda yama var ve acil; desteklenmeyen cihazlarda ise kalıcı çözüm yalnızca değişim. “Yamayı beklemek” Gen 6 için bir seçenek değil.
Bu seriden
- WhatsApp iOS açığı: cck.dat içinde düz metin Noise anahtarı iddiası
- Neden her şey 2shell oluyor?
- Ruby2Shell: case conversion taşması
Kaynaklar
- SonicWall: Product Advisory - Retire Unsupported Gen 6 Firewalls
- SonicWall PSIRT: SNWLID-2026-0014
- CISA: Adds One Known Exploited Vulnerability to Catalog
- CISA KEV Catalog
- The Hacker News: SonicWall Warns Gen 6 Firewalls Won’t Get Security Patches
- BleepingComputer: SonicWall warns of new SSL-VPN MFA bypass flaw