KVM guest-to-host kaçışı: CVE-2026-99312 ve 127 GB host belleği
AMD nested virtualization açığı, konuk VM’den host belleğine erişimi mümkün kılıyor. CVE-2026-99312 teknik nedeni, düzeltme sürümleri ve skor çelişkisiyle birlikte incelendi.
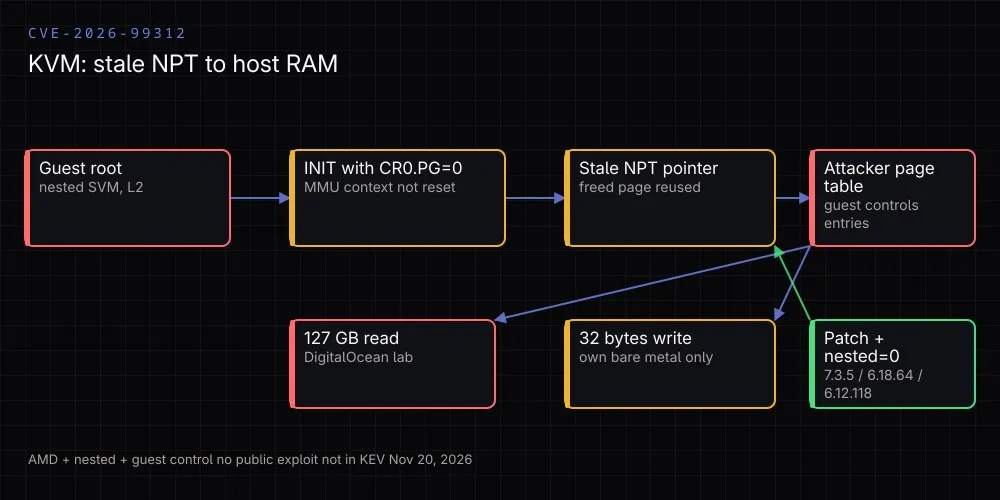
18 Kasım 2026’da Linux çekirdeği CVE kaydı yayımlandı: CVE-2026-99312, başlığıyla “KVM: x86: Unconditionally reset MMU context when emulating INIT”. Terra Security araştırmacısı Oren Yomtov’un bulgusu, yalnızca bir kullanım-sonrası-serbest bırakma (use-after-free) hatası değil; doğru koşullarda konuk sanal makinenin host belleğini okuyup yazabildiği bir guest-to-host sınır ihlali.
DigitalOcean üzerindeki bir Droplet’ta yaklaşık 127 GB host RAM’i salt okunur olarak haritalandı ve ilk çıktı host çekirdeğinin sürüm bayrağı oldu. Yazma primitive’i ise başka müşteri bulunmayan, araştırmacılara ait bare-metal AMD sunucusunda 32 seçilmiş baytla gösterildi. 20 Kasım itibarıyla açık CISA KEV’de değil ve kamuya açık exploit veya tespit rehberi yok.
Kısa özet
| Alan | Doğrulanmış bilgi |
|---|---|
| Kimlik | CVE-2026-99312, CNA: Linux; kayıt 18 Kasım 2026’da yayımlandı |
| Teknik neden | L2 CR0.PG=0 iken INIT taklidi MMU bağlamını sıfırlamıyor; bayat NPT işaretçisi |
| Etkilenen | AMD üzerinde nested virtualization açık KVM host’ları (nested SVM) |
| Etkilenmeyen | Intel KVM host’ları; nested kapalı host’lar |
| Ön koşul | Konuk VM kontrolü; ağ üzerinden tetiklenmiyor |
| Gösterilen etki | DigitalOcean’da ~127 GB okuma; kendi bare-metal sunucusunda 32 bayt yazma |
| Skor | Çekirdek CNA: 8.8; Red Hat sayfası: geçici 7.8 (AC:H) |
| Düzeltme | 7.4-rc2 (9 Kasım), stable 7.3.5 ve LTS 6.18.64 / 6.12.118 (17 Kasım) |
| Geçici önlem | kvm_amd için nested=0 |
| İstismar / KEV | Araştırma dışında istismar bildirimi yok; KEV’de değil |
1. Kök neden: INIT sonrası bayat MMU bağlamı
Linux CVE duyurusunun başlığı hatanın tam yerini veriyor. KVM, MMU sayfa rolünde guest_mode (L2) bilgisini de taşıyor. L2 çalışırken CR0.PG=0 iken bir INIT taklit edilirse, KVM L1’e geri döndüğünde MMU bağlamını sıfırlamıyor ve eski (stale) bağlamla çalışmaya devam ediyor.
Duyurudaki kritik not: hata yalnızca nested SVM yani AMD tarafını etkiliyor. VMX (Intel) tarafında INIT koşulsuz bir intercept olduğu için L2 aktifken INIT taklit etmek mümkün değil. Etkilenen dosya arch/x86/kvm/x86.c.
Hata yeni değil: 6.1 çekirdeğine 2022’de giren bir commit ile geldi; 5.15.81 ve 6.0.11’e de backport edildi. Terra’ya göre asıl neden, 2022’de CVE-2022-3344 için yapılan düzeltmenin VMCB işaretçisini doğru yere döndürürken sayfa tablosu işaretçisini atlaması. Yani yaklaşık dört yıl boyunca bir güvenlik yamasının kendi açığı olarak durdu.
2. 127 GB nasıl okundu, 32 bayt nasıl yazıldı?
Terra’nın anlatımı, KVM’in her sanal CPU için tuttuğu VMCB içindeki nCR3 alanına dayanıyor. Bu alan, konuğun nested page table (NPT) üst seviye sayfasının host adresini gösteriyor:
- L2 dururken INIT, KVM’in L1’in NPT işaretçisini yenilemesini atlıyor; işaretçi artık serbest bırakılmış bir sayfayı gösteriyor.
- Çekirdek o sayfayı konuğun yeni bir alt seviye NPT sayfası olarak yeniden kullanıyor. İşlemci ise bayat işaretçiyi hâlâ üst seviye gibi okuyor.
- CPU, alt seviye girdisini ikinci seviye tablo adresi sanıp konuğun kendi belleğindeki bir sayfayı (Page A) tablo olarak kullanıyor. Page A’nın tüm girdileri saldırganın kontrolünde.
- Geri kalan tablo saldırgan tarafından yazılıyor; girdiler host’un istediği fiziksel sayfasını işaret edebiliyor.
DigitalOcean Droplet’ında bu tablo yaklaşık 127 GB host RAM’ine, salt okunur olarak yönlendirildi; ilk okunan veri host çekirdek sürüm bayrağıydı. Yazma testi paylaşımlı üretim ortamında yapılmadı: araştırmacılar kendi bare-metal AMD sunucularında bir host çekirdek sayfasını yazılabilir eşlediler ve host’a yükledikleri witness modülüyle 32 seçilmiş baytın değiştiğini doğruladılar. Terra, host üzerinde keyfi kod çalıştırdığını iddia etmiyor.
3. Ön koşullar ve etkilenmeyen sistemler
- Saldırganın konuk VM üzerinde kontrolü olmalı; her iki test de konuk içinde root ile başladı. CNA’nın vektörü ise host tarafında
/dev/kvmerişimi olan ayrıcalıksız bir kullanıcıyı (PR:L) tarif ediyor. - Tetikleyici bir ağ mesajı değil;
AV:L. Bu yüzden “uzaktan RCE” tanımı doğru değil. - Host AMD olmalı ve
kvm_amdiçin nested virtualization açık olmalı. Red Hat, Intel tabanlı KVM dağıtımlarının ve nested AMD virtualization olmayan standart ortamların etkilenmediğini yazıyor. - Terra’nın incelediği birçok bulut sağlayıcısı, AMD üzerinde nested virtualization’ı açmadığı için etkilenmedi.
Bunlar “her KVM host’u etkilendi” başlıklarını geçersiz kılıyor. Ölçüt iki şey: işlemci mimarisi ve nested parametresi.
4. Düzeltme ve dağıtım durumu
Terra’nın zaman çizelgesi ve çekirdek kaydı örtüşüyor:
- 21 Ekim 2026: KVM bakımcılarına bildirim.
- 2 Kasım: Düzeltme mainline’a birleşti.
- 9 Kasım: İlk tag
v7.4-rc2. - 17 Kasım: Stable
7.3.5ve LTS6.18.64,6.12.118yayımlandı. - 18 Kasım: CVE yayımlandı.
DigitalOcean, açığı kendi host’larında doğruladığını, critical olarak sınıflandırdığını ve canlı yama (live patch) hazırladığını bildirdi; Droplet müşterileri için “No action needed on your part” diyor. İkincil kaynaklara göre 20 Kasım itibarıyla çoğu dağıtımın kararlı paketi henüz yayımlanmış değil; bu nedenle kendi host’unu yöreten taraf için işletim sistemi güncellemesi ve yeniden başlatma şart.
5. Skor çelişkisi ve istismar durumu
| Kaynak | Skor | Not |
|---|---|---|
| Linux CNA | CVSS 3.1 8.8, AV:L/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
Gizlilik, bütünlük ve erişilebilirlik yüksek |
| Red Hat (mevcut sayfa) | Geçici 7.8, AV:L/AC:H/PR:L/UI:N/S:C/C:H/I:H/A:H |
AC:H; C/I/A yine High |
| İkincil basın iddiası | 5.6 Moderate, yalnızca DoS | Mevcut Red Hat sayfasıyla uyuşmuyor; doğrulanmadı |
| DigitalOcean | Kendi ortamı için critical | Paylaşımlı host riski |
Red Hat’in canlı CVE sayfası, “preliminary and subject to review” notuyla 7.8 ve AC:H gösteriyor; gizlilik/bütünlük etkisini High olarak listeliyor. Buna karşın bazı ikincil haberler Red Hat’i 5.6 Moderate ve “DoS-only” olarak aktarıyor. Bu aktarımı birincil kaynak doğrulamıyor; yazılacaksa ikincil ve doğrulanmamış olarak etiketlenmeli.
İstismar: Araştırma dışında vahşi istismar bildirimi yok; kamuya açık exploit yok. EUVD, CISA KEV ve EU KEV için “Not listed” diyor; 2026.11.20 KEV kataloğunda CVE-2026-99312 bulunmuyor. Terra ve DigitalOcean herhangi bir IoC veya geçmiş istismarı tespit rehberi yayımlamadı.
6. Ne yapmalı?
- Host envanterini ayırın. AMD işlemcili ve
nested=1olan KVM host’larını bulun:cat /sys/module/kvm_amd/parameters/nested. - Çekirdeği güncelleyip yeniden başlatın. 7.3.5, 6.18.64, 6.12.118 veya sonrası; dağıtım paketi gelene kadar
uname -rile mevcut sürümü doğrulayın. Konukların içini güncellemek bu hatayı düzeltmez. - Yama bekleniyorsa nested’i kapatın.
options kvm_amd nested=0ayarını modül yapılandırmasına yazın; Red Hat’e göre değişiklik için tüm VM’ler kapatılmalı, kalıcılık için yeniden başlatma gerekir. - Kiracıları uyarın. Nested virtualization’ın kapanması, konukların içinde VM çalıştıran kullanıcıları doğrudan etkiler.
- Bulut müşterileri için aksiyon yok. Düzeltme host çekirdeğinde; DigitalOcean filoyu canlı yamayla kapattığını açıkladı.
- Tespit yerine maruziyet ölçün. IoC olmadığından, “zamanında istismar edildik mi” sorusundan önce “hangi host’lar açıktı” sorusunu yanıtlayın.
7. Ne yazmamalı?
- “Uzaktan tetiklenen RCE” — vektör
AV:L, ağ mesajı tetikleyici değil. - “Intel host’lar da etkilendi” — hata yalnızca nested SVM’de.
- “Host’ta keyfi kod çalıştırıldı” — gösterilen etki okuma ve kontrollü yazma; kod çalıştırma iddiası yok.
- “DigitalOcean’da paylaşımlı host’a yazıldı” — yazma testi yalnızca araştırmacıların kendi bare-metal sunucusunda.
- “KEV’de, aktif istismar var” — 20 Kasım 2026 kataloğunda kayıt yok; istismar bildirimi yok.
- “Red Hat 5.6 DoS-only diyor” — canlı sayfa 7.8 ve High C/I/A gösteriyor; 5.6 ikincil aktarım.
- “Konukları güncelleyin” — düzeltme host çekirdeğinde.
Durum
20 Kasım 2026 itibarıyla açık, yukarı yönlü düzeltmeleri çıkmış bir hypervisor sınır ihlali. Teknik kanıt güçlü; fakat yazma aşaması kontrollü bir ortamda gösterildi, istismar ve tespit verisi yok. Skor tartışması, gerçek ön koşulları gizlemesin: AMD + nested + konuk kontrolü.
Bu seriden
- Neden her şey 2shell oluyor?
- WhatsApp iOS Noise anahtarı iddiası
- Ruby2Shell: case conversion taşması
Kaynaklar
- CVE Record: CVE-2026-99312
- Linux CVE duyurusu: KVM: x86: Unconditionally reset MMU context when emulating INIT
- Terra Security: KVM Guest-to-Host Escape
- DigitalOcean: Virtualization, Responsible Disclosure, and CVE-2026-99312
- Red Hat CVE: CVE-2026-99312
- EUVD-2026-128497: exploitation status
- CISA Known Exploited Vulnerabilities Catalog
- The Hacker News: skor aktarımı (ikincil)