IBM Guardium Data Protection: CVE-2026-84236 unauthenticated RCE
IBM Guardium 12.2 SharePoint Tap bileşeninde güvenilmeyen deserialization açığı. CVE-2026-84236, 12.2.4 düzeltmesi ve 14 açıklık bülteninin doğrulanmış dökümü.
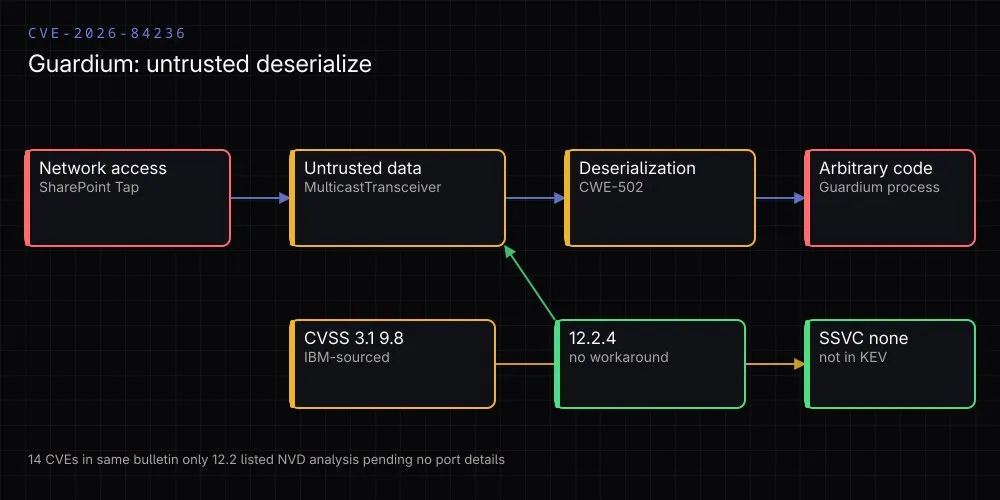
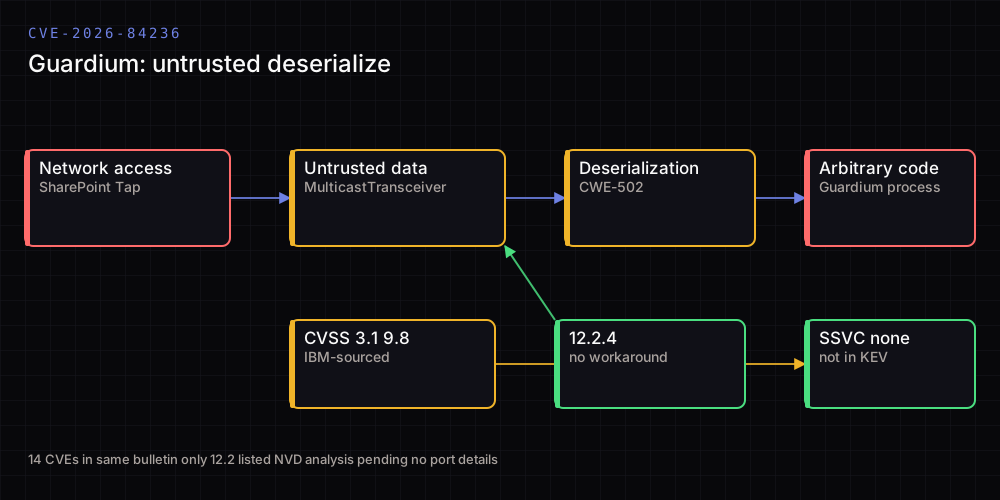
19 Kasım 2026’da IBM, Guardium Data Protection için çoklu güvenlik bülteni yayımladı. Bülende 14 CVE yer alıyor; bunlardan biri de CVE-2026-84236: SharePoint Tap MulticastTransceiver bileşeninde güvenilmeyen verinin deserializasyonu (CWE-502). IBM’in açıklamasına göre kimlik doğrulamasız uzaktaki bir saldırgan bu açığı kullanarak etkilenen sistemde keyfi kod yürütebiliyor. Skor, IBM kaynaklı CVSS 3.1 tabanında 9.8.
Kısa özet
| Alan | Doğrulanmış | İddia / uyarı |
|---|---|---|
| Kimlik | CVE-2026-84236, CNA: IBM PSIRT, CWE-502 |
— |
| Bülten | IBM Security Bulletin, 19 Kasım 2026, ilk yayımlama | — |
| Bileşen | SharePoint Tap MulticastTransceiver |
Servis/port bilgisi bültende yok |
| Etkilenen | Guardium Data Protection 12.2 (metadata: Linux) | Diğer sürüm dalları bültende listelenmiyor |
| Düzeltme | 12.2.4; Fix Central SqlGuard_12.0p7240_GPU_Oct_2026_V12.2.4_FC |
— |
| Skor | IBM: CVSS 3.1 9.8 Critical | NVD’de skor Secondary (kaynak IBM), analiz bekliyor |
| Vektör | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
Hesap veya kullanıcı etkileşimi gerekmiyor |
| Ön koşul | Ağ üzerinden ilgili servise erişim | — |
| İstismar | CISA SSVC: exploitation: none; KEV’de yok |
Bültenin kendisi istismar bildirimi içermiyor |
| Geçici çözüm | None (bültenin Workarounds bölümü) | Ağ kısıtlaması genel sertleştirme, IBM workaround’u değil |
| Açık sayısı | Bülende 14 CVE sayıldı | Üçü kritik ve hesapsız |
1. Resmi bülten ne diyor?
IBM’in Security Bulletin’i (19 Kasım 2026, ilk yayımlama) CVE-2026-84236 için şu alanları veriyor:
- Açıklama: “IBM Security Guardium Data Protection is vulnerable to insecure deserialization in the SharePoint Tap MulticastTransceiver component. An unauthenticated remote attacker could exploit this vulnerability to execute arbitrary code on the affected system.”
- CWE: CWE-502, Deserialization of Untrusted Data
- CVSS Source: IBM
- CVSS Base score: 9.8
- CVSS Vector:
(CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) - Etkilenen: IBM Guardium Data Protection, sürüm 12.2
- Düzeltme: 12.2.4
- Workarounds and Mitigations: None
NVD API kaydı 19 Kasım 2026’da oluşturuldu, 20 Kasım’da güncellendi ve hâlâ Awaiting Analysis. Kaydı IBM PSIRT ([email protected]) göndermiş; CVSS metriği type: Secondary. Yani 9.8, IBM’in kendi skoru ve NVD’nin bağımsız analizi henüz yok. CPE alanları 12.2 ve 12.2.0’ı kapsıyor.
Bültenin kendisinde “istismar görmedik” gibi bir cümle yok. İkincil kaynaklar IBM’in istismar olmadığını bildirdiğini yazıyor; bunu birincil bültene dayanarak söylemek doğru değil. Doğrulanmış olan, CISA SSVC girişinin exploitation: none demesi.
2. Deserialization neden kod yürütmeye dönüşür?
Deserialization, serileştirilmiş (serialize edilmiş) veriyi yeniden nesneye dönüştürme işlemidir. Güvenilmeyen veri bu işleme sokulduğunda, veri içindeki alanlar nesne oluşturma sırasında yorumlanır. Uygulama gelen veriyi doğrulamıyor ve sınırlı bir tür kümesiyle çalışmıyorsa, saldırganın seçtiği sınıflar ve geri çağrı metotları süreç içinde çalışabilir.
IBM’in açıklaması tam olarak bu sınıfa işaret ediyor: SharePoint Tap MulticastTransceiver bileşeni, SharePoint izleme tarafından gelen veriyi yeterli doğrulama olmadan deserialize ediyor ve bu, uzaktaki kimlik doğrulamasız saldırgana keyfi kod yürütme imkânı veriyor.
Bülten hangi protokolün, portun veya serileştirme mekanizmasının kullanıldığını yazmıyor. Bu yüzden “şu port açıksa” ya da “şu gadget zinciri kullanılıyor” gibi ayrıntılar doğrulanmamıştır. Saldırı yüzeyini tararken tek güvenilir çıkarım, ilgili bileşenin ağdan erişilebilir olması gerektiğidir.
3. Saldırı ön koşulları
CVSS vektörü AV:N/AC:L/PR:N/UI:N diyor:
- AV:N — ağ üzerinden; kurbanın cihazına yerel erişim gerekmiyor.
- AC:L — düşük karmaşıklık.
- PR:N — saldırganın geçerli bir hesabı olmasına gerek yok.
- UI:N — kullanıcı etkileşimi yok.
- C:H/I:H/A:H — gizlilik, bütünlük ve erişilebilirlik üzerinde yüksek etki. Vektör
S:U(scope unchanged) diyor; yani etki Guardium süreciyle sınırlı, sonraki sistemler için ayrı bir yüksek etki skoru yok.
Pratik ön koşul, SharePoint Tap verisini alan servise ağdan ulaşabilmektir. Guardium genellikle veritabanı ve SharePoint izleme için kullanıldığından, toplayıcı servislerin kurum içinde geniş bir ağ kesiminden erişilebilir olması riski yükseltir. Bu, IBM’in bültende yazdığı bir koşul değil; dağıtım mimarisine dayanan genel bir değerlendirmedir.
4. Bülendeki 14 açık ve üç kritik madde
Bültenin Vulnerability Details bölümünde 14 ayrı CVE saydık. Aggregator’ların “14 açık” iddiası birincil bültenle uyumlu. Hepsinin kapsamı aynı değil:
| CVE | Skor | Tür | Ön koşul |
|---|---|---|---|
| CVE-2026-84236 | 9.8 | Güvenilmeyen deserialization (SharePoint Tap) | Hesapsız |
| CVE-2026-87977 | 9.8 | SQL injection (edge-controller) | Hesapsız |
| CVE-2026-82339 | 9.1 | Eksik kimlik doğrulama (SharePoint S-TAP RelayService) | Hesapsız |
| CVE-2026-82342 | 8.1 | PROXY protocol v1 stack overflow | Hesapsız, yüksek karmaşıklık |
| CVE-2026-84273 | 8.1 | Path traversal (datasource) | Kimlik doğrulamalı |
| CVE-2026-84087 | 7.8 | Yerel ayrıcalık yükseltme (SUID podman_wrapper) |
Yerel, düşük ayrıcalıklı |
Üç kritik maddenin ortak özelliği hesap gerektirmemesi. Ancak etkileri farklı: 84236 kod yürütme, 87977 veritabanı içeriğine erişim/değiştirme, 82339 ise sahte denetim olayı enjeksiyonu ve aktif izleme politikasına erişim. Bültenin geri kalan maddeleri undici gibi üçüncü taraf bileşenleri ve daha düşük etkili hataları içeriyor.
“14 açık” ifadesini kullanırken şunu net söylemek gerekiyor: bunların hepsi Guardium’a özgü kod hataları değil; IBM, ürününde bulunan bileşenleri de aynı bültende listeliyor.
5. İstismar durumu ve KEV
- CISA SSVC: NVD kaydındaki giriş
exploitation: none,automatable: yes,technicalImpact: totaldiyor. - CISA KEV: 20 Kasım 2026 itibarıyla CVE-2026-84236 listede yok.
- Birincil bülten: istismar veya PoC hakkında bir ifade içermiyor.
- İkincil kaynaklar: kyberkit, securityonline ve dailysecurityreview “istismar yok, PoC yok” diyor; bunlar ikincil ve doğrulanmamış yorumlardır.
Yani “aktif istismar ediliyor” demek için birincil kanıt yok; “IBM kesin istismar olmadığını açıkladı” demek de bültenin ötesine geçmek olur. En güvenli ifade: SSVC exploitation none, KEV’de yok, birincil bültende istismar bildirimi bulunmuyor.
6. Ne yapmalı?
- 12.2.4’e yükseltin. IBM’in Fix Central’da yayınladığı paket kimliği:
SqlGuard_12.0p7240_GPU_Oct_2026_V12.2.4_FC. - Tüm 14 CVE’yi kapsayacak şekilde plan yapın. Yalnızca 84236’yı kapatmak, aynı bültendeki SQL injection ve eksik kimlik doğrulama açıklarını bırakır.
- SharePoint Tap servislerini sınırlayın. S-TAP ve toplayıcı arayüzlerini yalnızca gereken sunucuların ve yönetim ağının erişimine açın. Bu, IBM’in bu CVE için yazdığı bir workaround değil, genel ağ sertleştirmedir.
- Denetim kayıtlarını inceleyin. 82339 sahte audit olayı enjeksiyonuna izin verdiği için denetim bütünlüğünü ayrıca doğrulayın.
- Yönetilen hizmet kullanıyorsanız tedarikçiyi sorun. Guardium’u bir servis sağlayıcı yönetiyorsa 12.2.4 durumunu yazılı olarak teyit edin.
- Workaround beklemeyin. Bültenin Workarounds and Mitigations alanı açıkça “None” diyor.
7. Ne yazmamalı?
- “Aktif istismar ediliyor” — SSVC
none, KEV’de yok. - “IBM istismar olmadığını resmen açıkladı” — birincil bültende böyle bir ifade yok.
- “Sadece 84236 yamandı” — bülten 14 CVE kapsıyor.
- “NVD 9.8 verdi” — skor IBM kaynaklı ve NVD analizi bekliyor; 9.8 doğru ama kaynağı IBM.
- “Workaround var” — bülten
Nonediyor. - “Tüm sürümler etkileniyor” — bülten yalnızca 12.2’yi listeliyor.
- “Kurbanın tıklaması gerekiyor” — vektör
UI:N. - “Kod yürütme sonraki sistemlere de yayılıyor” — vektör
S:Udiyor.
Durum
20 Kasım 2026 itibarıyla bu vaka satıcı bülteniyle güçlü biçimde doğrulanmış, NVD analizi tamamlanmamış bir açık. Bileşen, sınıf, skor, vektör, etkilenen sürüm ve düzeltme net. Belirsiz olan, istismara dair birincil bir bildirimin bulunmaması ve bültenin saldırı yüzeyine dair teknik ayrıntı vermemesi.
Bu seriden
- Neden her şey 2shell oluyor?
- Ruby2Shell: case conversion taşması
- WhatsApp iOS Noise anahtarı iddiası
Kaynaklar
- IBM Security Bulletin: Guardium Data Protection multiple vulnerabilities
- IBM Security Bulletin (alternate URL)
- NVD API: CVE-2026-84236
- NVD: CVE-2026-84236
- CVE.org kaydı: CVE-2026-84236
- CWE-502: Deserialization of Untrusted Data
- IBM Fix Central: 12.2.4 paketi
- CISA Known Exploited Vulnerabilities Catalog
- Kyberkit analizi (ikincil)