Cisco Expressway root RCE’si: PoC sonrası ilk istismar
CVE-2026-76466, kümelenmiş Cisco Expressway cihazlarında root komut çalıştırılmasına yol açıyor. F6’nın ilk vahsi istismar bulgusu, IoC’ler ve CISA KEV durumu.
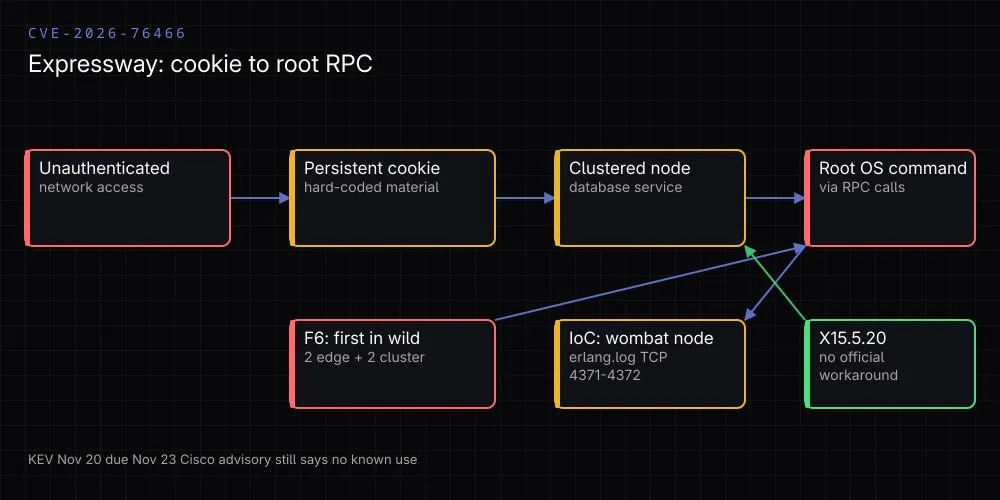
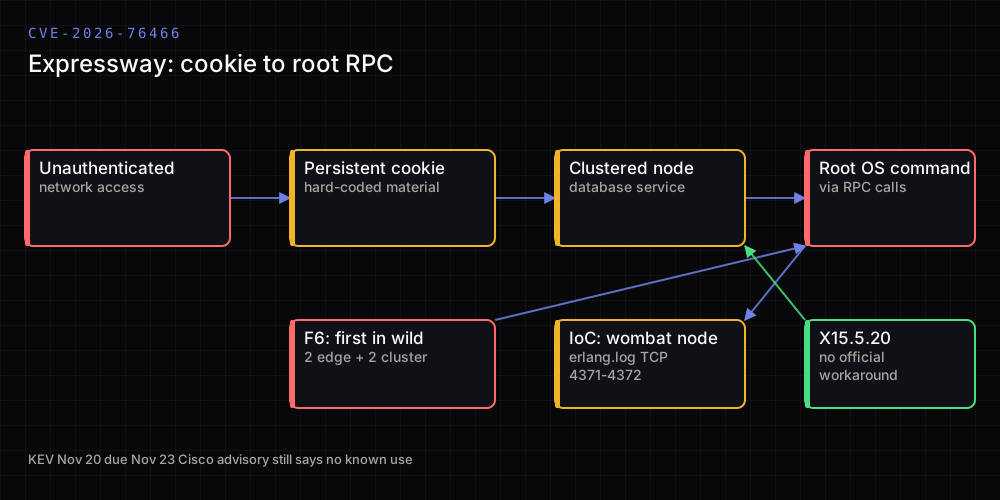
Cisco, CVE-2026-76466 için cisco-sa-vcs-static-cred-hr7EWZ8t danışma notunu 21 Ekim 2026’da yayımladı. Açık, kümelenmiş Expressway-C ve Expressway-E cihazlarının veritabanı servisinde kimlik doğrulamasız uzaktan root komut çalıştırılmasına izin veriyor; CVSS 3.1 skoru 9.8 ve workaround yok.
18 Kasım 2026’da Rus güvenlik şirketi F6, açığın kamuya açık PoC’tan kısa süre sonra vahşi ortamda istismar edildiğini bildirdi. Cisco’nun danışma notu hâlâ “kötüye kullanım bilgisi yok” diyor; buna karşın 20 Kasım itibarıyla CVE CISA KEV kataloğunda. Bu yazı, satıcı bildirimi ile saha kanıtı arasındaki farkı net tutuyor.
Kısa özet
| Alan | Doğrulanmış bilgi |
|---|---|
| Kimlik | CVE-2026-76466, danışma notu cisco-sa-vcs-static-cred-hr7EWZ8t, bug CSCww27732 |
| Skor | CVSS 3.1 9.8, AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| Sınıf | CWE-798, Use of Hard-coded Credentials |
| Etkilenen | Yalnızca küme oluşturan Expressway-C / Expressway-E; sanal ve appliance |
| Ön koşul | Ağ erişimi ve kalıcı çerezlerin (persistent cookies) ele geçirilmesi |
| Etki | Veritabanı servisi RPC çağrılarıyla OS üzerinde root olarak keyfi komut |
| workaround | Yok; Cisco yalnızca X15.5.20’ye yükseltmeyi öneriyor |
| Eski sürümler | X14 ve öncesi için düzeltilmiş sürüm yok, göç gerekiyor |
| İstismar | F6: 18 Kasım 2026’da ilk vahsi vaka; Cisco notu güncellenmedi |
| CISA KEV | Evet, 20 Kasım 2026’da eklendi; BOD 26-04 teslim tarihi 23 Kasım |
1. Cisco’nun danışma notu ne diyor?
21 Ekim 2026 tarihli ve “Version 1.0: Final” olarak işaretlenmiş danışma notunun ana noktaları:
- Expressway serisinin veritabanı servisindeki kusur, kimlik doğrulamasız uzaktaki saldırgana ağ erişimiyle keyfi OS komutu çalıştırma imkânı veriyor.
- Kök neden kalıcı çerezlerin kullanılması. Ayrıca kümeleme için TLS Verify Mode “Enabled” iken istemci sertifikaları yeterince doğrulanmıyor; yani sertifika doğrulaması fiilen yapılmıyor.
- Çerezleri ele geçiren saldırgan, veritabanı servisine bağlanıp belirli RPC komutlarını çağırabiliyor; komutlar cihazın işletim sisteminde root olarak çalışıyor.
- Etkilenen ürünler Expressway Core (Expressway-C) ve Expressway Edge (Expressway-E); sanal ve appliance sürümleri, yalnızca küme içinde yapılandırılmışsa.
- Düzeltme: X15.5.3 ve öncesi için ilk düzeltilmiş sürüm X15.5.20; X14 ve öncesinde düzeltilmiş sürüm yok, desteklenen bir sürüme göç gerekiyor.
- workaround yok. Cisco, yamayı geçici çözüm olarak görmediğini açıkça yazıyor.
- “Exploitation and Public Announcements” bölümü hâlâ PSIRT’in kamuya açık duyuru veya kötüye kullanım bilgisine sahip olmadığını söylüyor.
Açığı Stefan Aleksic (Jane Street) bildirmiş. Cisco, bu düzeltmenin Ekim 2026 Expressway sertleştirme sürümünün bir parçası olduğunu da belirtiyor.
2. Neden yalnızca kümelenmiş sistemler?
Küme, Expressway düğümleri arasında kayıt ve arama durumunu çoğaltır; bunu sağlayan veritabanı servisi düğümler arasında erişilebilir olmak zorundadır. Aynı tasarım, sınır düğümünün küme bağlantısı üzerinden merkezi düğümlere ulaşabilmesi anlamına gelir.
Kamuya açık PoC’a dayanan ikincil analizler, servisin Erlang dağıtım mekanizmasına dayandığını ve sabit bir düğüm kimliği ile çerez kullandığını anlatıyor. F6’ın yayımladığı IoC’de bu kimlik [email protected] olarak görünüyor: başarılı istismarda Expressway’in erlang.log dosyasına nodeup,'[email protected]' kaydı düşüyor. PoC’un çerez değeri ve TCP 4372 üzerinden RPC zinciri ikincil kaynaklarda yer alıyor; Cisco danışma notu bu ayrıntıları doğrulamıyor ve çerezlerin nasıl ele geçirildiğini açıklamıyor.
Tek bir cihaz, küme dışında çalışıyorsa danışma notunun kapsamı dışında. “İnternete açık Expressway var” ifadesi de tek başına yeterli değil; küme durumu ve veritabanı servisine erişim ayrıca gerekli.
3. F6’nın gördüğü saldırı zinciri
F6’nın 18 Kasım 2026 tarihli basın açıklaması, Rus bir kuruluşta görülen ilk vakayı şöyle özetliyor:
- Saldırganlar önce internete açık iki Expressway X15.5.3 cihazını ele geçiriyor.
- Bunlardan biri üzerinden iç ağdaki iki küme düğümüne geçiyor; toplam dört cihaz.
- Root yetkisini aldıktan sonra yatay hareket için özel Python betikleri hazırlıyorlar: ağ tarama, SMB kaynaklarını bulma, SQL Server ve WinRM ile etkileşim, GitLab depolarında kimlik bilgisi arama.
- Betikler saldırı sırasında değiştiriliyor. F6, kaynak koddaki karakteristik yorum ve düzeltme açıklamalarının bir AI asistanı kullanımına işaret ettiğini yazıyor; bu bir çıkarım, saldırganın kimliği ya da gruba atfı değil.
- F6 olayı bilinen bir aktöre atfetmiyor.
PoC’un GitHub’da 5 Kasım 2026’da yayımlandığı bilgisi ikincil kaynaklardan geliyor. F6 yalnızca “PoC’tan kısa süre sonra” diyor; kesin PoC tarihini birincil kaynak doğrulamıyor.
4. İstismar durumu ve KEV
| Kaynak | Konum |
|---|---|
| Cisco PSIRT (21 Ekim notu) | Kötüye kullanım bilgisi yok; not güncellenmedi |
| F6 (18 Kasım) | İlk vahsi istismar, Rus kuruluş, X15.5.3 cihazlar |
| CISA KEV (20 Kasım kataloğu) | CVE listelendi; eklenme 20 Kasım, teslim 23 Kasım, forensic triage “Yes” |
| CISA ADP SSVC | Exploitation: active, Automatable: yes, Technical Impact: total |
Yani “Cisco istismarı doğruladı” denemez; satıcı notu sessiz. Ancak “KEV’de yok” da artık doğru değil. CISA, CVE’yi 20 Kasım 2026’da BOD 26-04 kapsamına aldı ve adli üçlaj gerektirdi.
5. IoC ve tespit
F6’ın defang edilmiş göstergeleri:
- IP adresleri:
66.179.31[.]32ve18.130.47[.]116 erlang.logiçindenodeup,'[email protected]'kaydı- Dosya yolları:
/mnt/harddisk/i{0-9}{4}[a-zA-Z]?/*.py
F6, yama uygulanamıyorsa TCP 4371–4372 bağlantılarını yalnızca güvenilir küme düğümlerinin IP’leriyle sınırlamayı öneriyor. Bu, Cisco’nun resmi bir workaround’u değil; yalnızca maruziyeti azaltan geçici bir ağ kontrolü. nodeup kaydı görülürse diğer loglar ve artefaktlarla doğrulama yapılmalı; tek başına kesin ele geçirme kanıtı değil.
6. Ne yapmalı?
- Kümedeki tüm düğümleri yükseltin. X15.5.3 ve öncesi için X15.5.20; X14 ve öncesinde düzeltilmiş sürüm olmadığından desteklenen sürüme göç planlayın.
- Yamayı tüm düğümlere uygulayın. Tek bir düğümde kalmış eski sürüm, küme bağlantısı üzerinden diğerlerine açık kapı bırakır.
- İstismar izi arayın. Erlang loglarında
wombatdüğüm kaydı, belirtilen IP’ler ve şüpheli Python dosyaları; tespit halinde cihazı yalnızca yamamak yerine olay müdahalesi başlatın. - Küme portlarını sınırlayın. TCP 4371–4372’yi yükseltme tamamlanana kadar küme üyeleriyle sınırlı tutun; bu resmi workaround değil.
- Yönetim ve küme arayüzlerini internetten çıkarın. Expressway’in dış uç bileşeni olsa bile veritabanı servisi bir yönetim düzlemidir.
- Sınırlamayı belgeleyin. KEV teslim tarihi 23 Kasım 2026; BOD 26-04 ve adli üçlaj gereksinimleri kapsamında envanter ve kanıt toplama şart.
7. Ne yazmamalı?
- “Tek başına Expressway de etkilendi” — danışma notu yalnızca kümelenmiş cihazları listeliyor.
- “Cisco aktif istismarı doğruladı” — danışma notu hâlâ kötüye kullanım bilgisi olmadığını söylüyor.
- “CISA KEV’de değil” — 20 Kasım 2026 kataloğunda var, 23 Kasım teslim tarihiyle.
- “Workaround var, portları kapatmak yeterli” — Cisco workaround yok diyor; port kısıtı yalnızca F6 önerisi.
- “F6 saldırıyı bilinen bir APT’ye atfetti” — F6 atıf yapmadı.
- “AI ile yazıldığı kanıtlandı” — F6 yalnızca kod yorumlarının buna işaret ettiğini söyledi.
- “PoC 5 Kasım’da yayımlandı” — ikincil kaynak iddiası; F6 sadece “kısa süre sonra” diyor.
Durum
20 Kasım 2026 itibarıyla bu, PoC sonrası sahada görülen, satıcı notu ile saha kanıtı arasında zaman farkı bulunan bir root RCE. Yama mevcut, CISA KEV kaydı var, fakat Cisco danışma notu hâlâ ilk hâli. En güvenli okuma: istismar kanıtı F6’dan, düzeltme bilgisi Cisco’dan, önceliklendirme ise KEV’den.
Bu seriden
- Neden her şey 2shell oluyor?
- WhatsApp iOS Noise anahtarı iddiası
- Ruby2Shell: case conversion taşması