ASUS Control Center Express: CVSS 10 hard-coded key
CVE-2026-114202, sabit kriptografik anahtarla yönetim konsoluna uzaktan yönetici erişimi sağlıyor. Resmi bülten, düzeltme sürümü ve ikincil PoC iddiası ayrı ayrı incelendi.
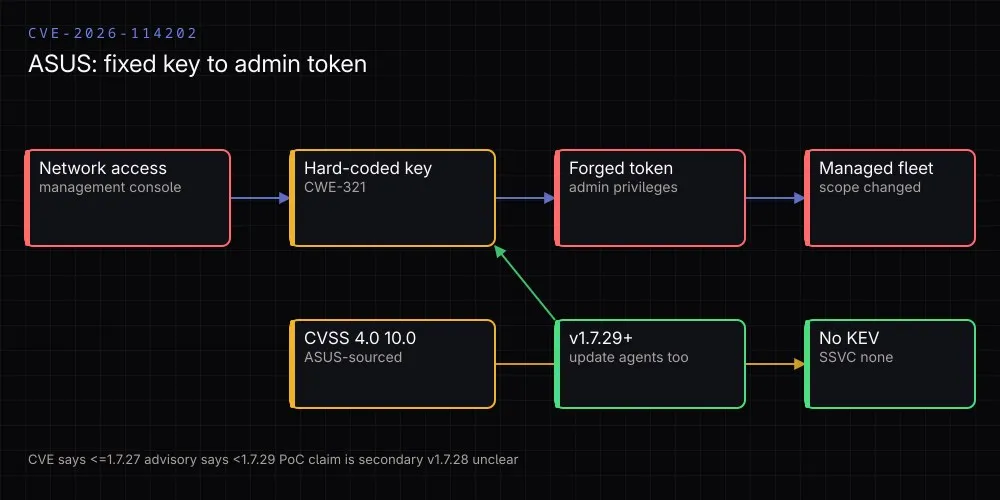
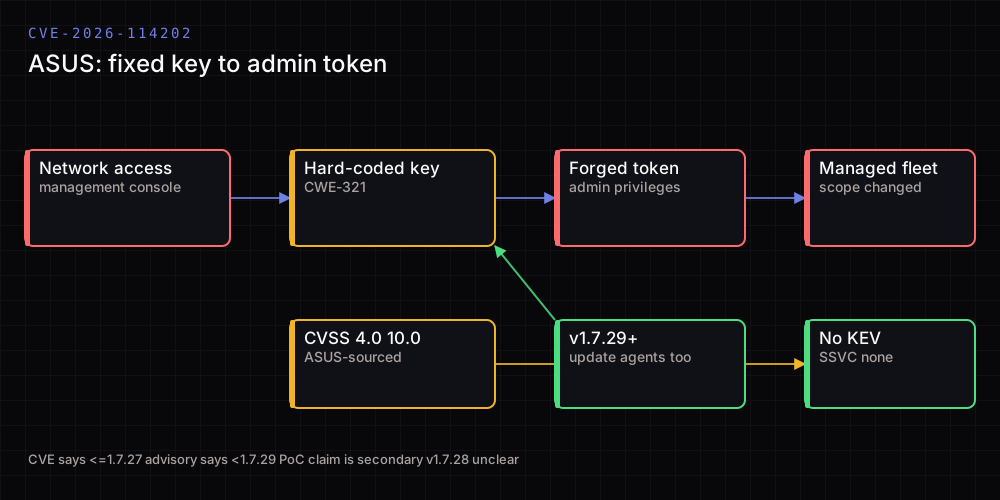
18 Kasım 2026’da CVE-2026-114202 yayımlandı. ASUS’un kendi CVE kaydı ve güvenlik bülteni, Control Center Express’te sabit (hard-coded) bir kriptografik anahtar kullanıldığını ve bununla uzaktaki bir saldırganın sahte kimlik doğrulama token’ı üreterek yönetici ayrıcalığı kazanabildiğini söylüyor. Skor CVSS 4.0 tabanında 10.0. Bu, “maksimum skor” başlıklarının arkasındaki iddiayı doğrulayan birincil kayıt anlamına geliyor; ama kayıt hâlâ Received durumunda ve bazı ayrıntılar bülten ile CVE arasında birebir örtüşmüyor.
Kısa özet
| Alan | Doğrulanmış | İddia / uyarı |
|---|---|---|
| Kimlik | CVE-2026-114202, CNA: ASUS, CWE-321 |
— |
| Açıklama | Sabit kriptografik anahtar; sahte token ile yönetici erişimi | Token’ın nasıl imzalandığı bültende yazmıyor |
| Etkilenen | CVE kaydı: Control Center Express ≤ v1.7.27 | ASUS bülteni: “v1.7.29’dan önceki sürümler” |
| Düzeltme | ASUS bülteni: v1.7.29 veya üzeri + client agent güncellemesi | v1.7.28’ın durumu iki kayıt arasında net değil |
| Skor | ASUS/CVE: CVSS 4.0 10.0 Critical | NVD’de v3.1 skoru yok; skor NVD’de “Secondary” |
| Vektör | AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H |
Ayrıcalık veya kullanıcı etkileşimi gerekmiyor |
| Ön koşul | Ağ üzerinden yönetim konsoluna erişim | — |
| İstismar | CISA SSVC: exploitation: none; KEV’de yok |
CSIRT Toscana “PoC var” diyor; ikincil/doğrulanmadı |
| Geçici çözüm | ASUS bülteninde workaround yok | Ağ kısıtlaması genel sertleştirme önerisidir |
1. Resmi kayıt aslında ne diyor?
NVD API kaydını doğrudan okuduğumuzda tablo net:
- CNA: ASUS
- Yayın: 18 Kasım 2026; son güncelleme: 18 Kasım 2026
- NVD durumu:
Received— NVD analizi henüz tamamlanmadı - Zayıflık: CWE-321, Use of Hard-coded Cryptographic Key
- Açıklama: “Use of Hard-coded Cryptographic Key in ASUS Control Center Express allows a remote user to gain administrative privileges via a forged authentication token.”
- Etkilenen ürün: ASUS Control Center Express,
through v1.7.27 - Referans:
https://www.asus.com/security-advisory
Dolayısıyla “kimlik doğrulama atlandı ve yönetici olundu” iddiası bir aggregator yorumu değil, satıcının kendi kaydının özü. Bülten ayrıca aynı güncelleme kapsamında yönetim konsolunun ve yönettiği istemcilerin etkilenebileceğini yazıyor.
Skorun kaynağı da önemli: NVD kaydındaki CVSS 4.0 metriği type: Secondary ve kaynak ASUS. Yani 10.0, NVD’nin bağımsız analizi değil ASUS’un verdiği skor. NVD’de v3.1 skoru bulunmuyor; “CVSS 3.1 10.0” diyen bir başlık kaynakla desteklenmez.
2. ASUS bülteni ve düzeltme sürümü
ASUS’un güvenlik bülteni (18 Kasım 2026) şu adımları veriyor:
- Control Center Express v1.7.29 veya üzerini resmi indirme sayfasından kurun.
- Cihaz listesinden hedef cihazları seçin.
- Select Function → Client Agent Updater yolunu izleyerek istemci ajanlarını güncelleyin.
- Ajan sürümünün güncellendiğini doğrulayın.
Bu son adım kritik: açık yalnızca konsol değil, konsolun yönettiği ajanlar zincirini de ilgilendiriyor. Konsolu güncelleyip ajanları eski bırakmak, yönetilen uç noktalarda kötü yapılandırılmış bir durum yaratabilir.
Bir uyumsuzluk var: CVE kaydı etkilenenleri “≤ v1.7.27” diye işaretlerken ASUS bülteni “v1.7.29’dan önceki tüm sürümler” diyor. v1.7.28’in durumu bu iki birincil kayıt arasında belirsiz. Pratik sonuç değişmiyor: hedef sürüm 1.7.29.
3. Saldırı modeli ve ön koşullar
CVSS vektörünü parçalara ayırmak, saldırının ne kadar kolay tetiklendiğini gösterir:
AV:N— ağ vektörü; saldırganın kurbana fiziksel veya yerel erişimi gerekmiyor.AC:L— düşük saldırı karmaşıklığı.AT:N— ek saldırı koşulu yok.PR:N— hiçbir ayrıcalık gerekmiyor; saldırgan önceden kullanıcı değil.UI:N— kullanıcı etkileşimi yok; kurbanın bir bağlantıya tıklaması gerekmiyor.VC:H/VI:H/VA:H— etkilenen sistemde gizlilik, bütünlük ve erişilebilirlik üzerinde yüksek etki.SC:H/SI:H/SA:H— sonraki sistemlerde de yüksek etki; bu, yönetim konsolunun altındaki yönetilen cihazların da kapsama girmesiyle uyumlu.
Özetle ön koşul, yönetim arayüzüne ağdan ulaşabilmektir. Sabit anahtarın bilinmesi, saldırganın geçerli görünen bir token imzalamasını ve konsola yönetici olarak girmesini sağlar. Bülten, token’ın hangi algoritmayla imzalandığını veya anahtarın nerede saklandığını açıklamıyor; bu yüzden “anahtar her yere aynıdır, şu dosyadadır” gibi ayrıntılar doğrulanmamış sayılmalı.
4. CVSS 10.0’ı doğru okumak
10.0, CVSS 4.0 ölçeğinin tavanıdır. Bu skorun iki bileşeni birlikte okunmalı:
- Saldırılabilirlik tarafı tamamen açık: ağ, düşük karmaşıklık, ayrıcalık yok, etkileşim yok.
- Etki tarafı da tamamen açık: hem konsol hem onun yönettiği sistemler için C/I/A yüksek.
Bu ikisinin birleşimi, “yönetim düzleminin tamamının ele geçirilmesi” senaryosuna karşılık gelir. ASUS Control Center Express, IT yöneticilerinin PC filolarını uzaktan yönetmek için kullandığı merkezi bir konsol; bu yüzden yönetici erişimi, tek bir sunucuya değil yönetilen filoya giden bir kapıdır. S:H (scope changed) alanı da bunu yansıtıyor.
Buna karşılık 10.0, “şu an aktif istismar ediliyor” anlamına gelmez. Skor, etki ve saldırılabilirliğin kuramsal ölçüsüdür; istismar durumu ayrı bir alandır.
5. Aynı bültendeki iki kardeş açık
ASUS bülteni üç CVE birden yayımladı; hepsi Critical ama ön koşulları farklı:
| CVE | CVSS 4.0 | Vektör öne çıkanı | Ön koşul |
|---|---|---|---|
| CVE-2026-114202 | 10.0 | PR:N, AT:N |
Yok — uzaktan yönetici erişimi |
| CVE-2026-114204 | 9.0 | PR:L, AT:P |
Düşük ayrıcalıklı kullanıcı + yakın zamanda açılmış oturum |
| CVE-2026-114205 | 9.4 | PR:L, AT:N |
Düşük ayrıcalıklı kullanıcı, yönetici hesabı oluşturma |
CVE-2026-114204 yine sabit anahtar kaynaklı ama saldırganın yakın zamanda giriş yapmış bir hesabın oturum token’ını taklit etmesi gerekiyor. CVE-2026-114205 ise yetkilendirme hatası: düşük ayrıcalıklı kullanıcı yönetici hesabı açabiliyor. Başlıkları üçünü birbirine karıştırmamak gerekiyor; en geniş erişim sunan 114202.
6. İstismar durumu ve PoC iddiası
NVD kaydındaki CISA SSVC girişi şu değerleri taşıyor: exploitation: none, automatable: yes, technicalImpact: total. Yani: gözlenen istismar yok, ancak otomasyona uygun bir açık ve doğrulanırsa toplam teknik etki söz konusu. CISA KEV kataloğunda (20 Kasım 2026 itibarıyla) bu CVE yok.
İtalya CSIRT’inin (CSIRT Toscana, 19 Kasım) bülteninde CVE-2026-114202 için ağ üzerinde bir PoC bulunduğu yazıyor. Bu ikincil bir kaynak iddiasıdır; birincil ASUS bülteninde veya NVD kaydında PoC’ye dair doğrulanmış bir bağlantı yok. “PoC var” ile “vahşi ortamda istismar ediliyor” aynı şey değildir; ikincisi için kanıt bulunmuyor.
ASUS bülteninde bu açıklar için ayrı bir workaround bölümü yok. Yayınlanan tek resmi eylem, sürüm yükseltme ve ajan güncellemesi.
7. Ne yapmalı?
- Konsolu v1.7.29 veya üzerine yükseltin. Bu, ASUS’un yayınladığı tek resmi düzeltme yolu.
- Client agent’ları da güncelleyin. Select Function → Client Agent Updater adımını atlamayın ve ajan sürümünü doğrulayın.
- Yönetim arayüzünü internete açmayın. Ağ erişimini güvenilir yönetim segmentleriyle sınırlamak, yamaya kadar olan sürede en etkili azaltmadır; bu genel sertleştirme önerisidir, ASUS’un bu CVE’ye özel workaround’u değildir.
- Yönetici oturumlarını gözden geçirin. Beklenmeyen girişler, yeni oluşturulmuş yönetici hesapları ve alışılmadık token kullanımları olay yanıtı tetiklemeli.
- Ajan envanterini çıkarın. Konsol güncel olsa bile eski ajan kalmış uç noktaları tespit edin.
- PoC iddiasını doğrulamadan paniklemeyin. Yamanın uygulanması, doğrulanmamış bir PoC tartışmasından daha değerli bir eylemdir.
8. Ne yazmamalı?
- “Aktif olarak istismar ediliyor” — CISA SSVC
exploitation: none, KEV’de kayıt yok. - “CVSS 3.1 ile 10.0” — kayıtta yalnızca CVSS 4.0 var ve skor ASUS kaynaklı.
- “Sadece masaüstü kullanıcılarını etkiler” — açık merkezi yönetim konsolunda;
S:Hile sonraki sistemler de kapsamda. - “Kullanıcının bir bağlantıya tıklaması gerekiyor” — vektör
UI:Ndiyor. - “v1.7.28 kesin etkilenmedi” — bülten “v1.7.29’dan önce” diyor; net değil.
- “Düzeltme sürümü belli değil” — ASUS bülteni v1.7.29’u açıkça belirtiyor.
- “Üç açık da aynı ön koşula sahip” — 114204 ve 114205 ayrıcalık/oturum koşulu taşıyor.
Durum
20 Kasım 2026 itibarıyla bu açık, birincil kayıtlarla iyi doğrulanmış ama NVD analizi tamamlanmamış bir vaka. Skor, vektör, satıcı bülteni ve düzeltme sürümü net; belirsiz olan v1.7.28’ın statüsü ve PoC iddiasının doğruluğu. Başlık bu yüzden satıcının kendi skorunu kullanıyor: CVSS 10.0.
Bu seriden
- Neden her şey 2shell oluyor?
- Ruby2Shell: case conversion taşması
- WhatsApp iOS Noise anahtarı iddiası