SAP NetWeaver EP CVE-2025-42884: KEV'ye giren JNDI enjeksiyonu
SAP NetWeaver Enterprise Portal 7.50'de kimlik doğrulamasız JNDI enjeksiyonu. CVE-2025-42884, SAP Note 3660969, NVD/CISA durumu ve yamalama önceliği.
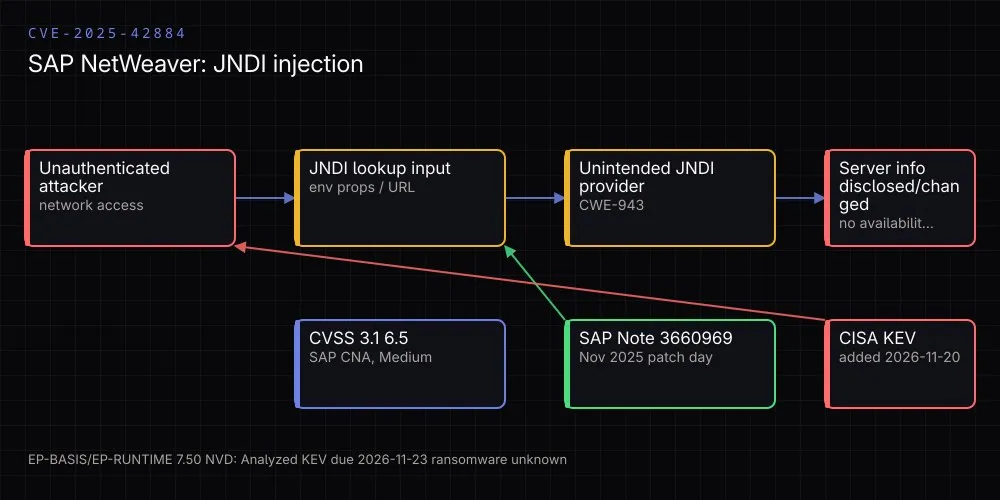
20 Kasım 2026’da CISA, CVE-2025-42884’ü Known Exploited Vulnerabilities kataloğuna ekledi. Açık, SAP NetWeaver Enterprise Portal’da kimlik doğrulamasız JNDI enjeksiyonu sağlıyor. SAP, düzeltmeyi 11 Kasım 2025 tarihli SAP Note 3660969 ile yayımlamıştı; KEV’e girmesi, düzeltmenin artık “yama varsa uygula” değil “aktif istismar var, gecikme” kategorisine taşındığını gösteriyor.
Kısa özet
| Alan | Değer |
|---|---|
| CVE | CVE-2025-42884 |
| Ürün | SAP NetWeaver Enterprise Portal |
| Etkilenen bileşenler | EP-BASIS 7.50, EP-RUNTIME 7.50 |
| Zayıflık | CWE-943 — Data Query Logic’te özel öğelerin yanlış nötralizasyonu (JNDI enjeksiyonu) |
| CVSS v3.1 | 6.5 (Medium), AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:N — SAP CNA |
| NVD durumu | Analyzed |
| KEV eklenme | 2026-11-20, son tarih 2026-11-23, ransomware: Unknown |
| Düzeltme | SAP Security Note 3660969 |
Teknik görünüm
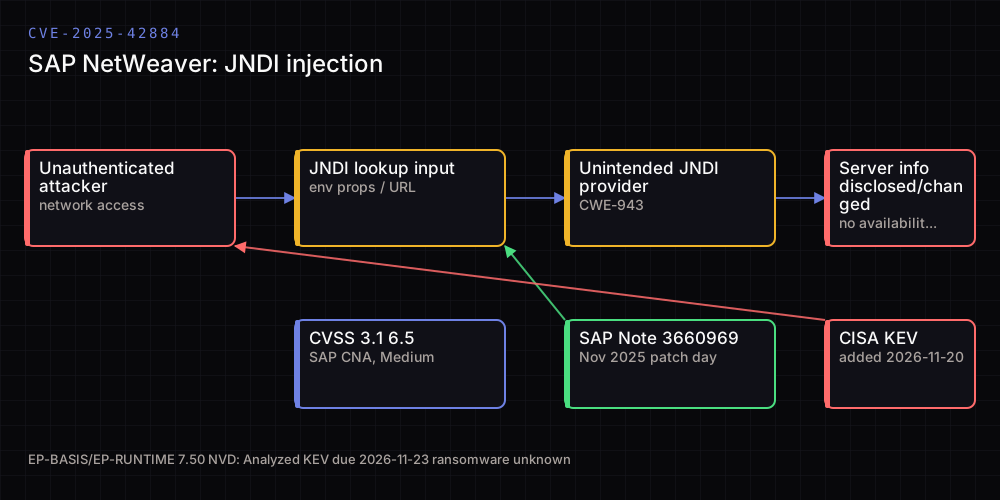
NVD ve CVE kaydına göre saldırgan, kimlik doğrulaması olmadan JNDI lookup işlemlerinde kullanılan JNDI ortam özelliklerini enjekte edebiliyor veya bir URL geçebiliyor. Sonuç, uygulamanın amaçlanmayan bir JNDI sağlayıcısına erişmesi. Bu da sunucu hakkında bilgi ifşasına veya bilgilerin değiştirilmesine yol açabiliyor; kullanılabilirlik etkisi bildirilmemiş.
Bu ayrım önemli: resmi kayıtlar C/L, I/L, A/N diyor. İnternette bazı ikincil yazılar JNDI enjeksiyonunu otomatik olarak RCE’ye çeviriyor; bu CVE için birincil NVD/CISA/SAP kayıtları bunu söylemiyor. Etki değerlendirmesini resmi vektöre göre yapmak gerekir.
Neden KEV’e girdi?
CISA, KEV’e ekleme için aktif istismar kanıtı arar. CVE-2025-42884 için CISA kaydı “Known” istismar statüsüyle katalogda yer alıyor; knownRansomwareCampaignUse alanı Unknown. Bu, ransomware kampanyası kanıtlanmadı demek; istismar yok demek değil.
NVD tarafında SSVC/KEV referansı da görünüyor. Federal sivil kurumlar için BOD 26-04 kapsamındaki son tarih 23 Kasım 2026. Özel sektör için bağlayıcı değil, ama önceliklendirme sinyali güçlü.
Etki alanı ve belirsizlikler
- Etkilenen sürüm: CISA/NVD kayıtları EP-BASIS 7.50 ve EP-RUNTIME 7.50’i gösteriyor. SAP Note 3660969 içeriği portal erişimi gerektirebildiği için bu yazıda notun tam bileşen/SP matrisi yeniden üretilmedi; yamalama öncesi kendi SAP sürümünüzü notla eşleştirin.
- Saldırı ön koşulu: Ağ erişimi yeterli görünüyor (
PR:N,UI:N), ancak hedef bileşenin dışa açık olup olmadığı ortamınıza bağlı. - RCE iddiası: Birincil kaynaklarda doğrulanmadı. Yazmayın.
Ne yapmalı?
- SAP Note 3660969’u uygulayın. Etkilenen EP-BASIS/EP-RUNTIME 7.50 sistemlerini envanterden çıkarıp nota göre yamalayın.
- Portal yüzeyini daraltın. NetWeaver Enterprise Portal’ı internet’e doğrudan açmayın; gerekiyorsa WAF/VPN/erişim kontrolü arkasında tutun.
- JNDI/LDAP çıkışlarını gözden geçirin. Beklenmeyen dış JNDI/LDAP/RMI hedeflerine giden bağlantılar için egress ve uygulama loglarını kontrol edin.
- KEV tarihini gerçek alın. Federal kurum değilseniz bile 23 Kasım 2026 son tarihi, aciliyet göstergesi olarak kullanılabilir.
Ne yapmamalı?
- “CVE-2025-42884 kesin RCE” demeyin; birincil kayıtlar C/L I/L A/N veriyor.
- “Ransomware’de kullanıldı” demeyin; CISA
Unknownbildiriyor. - “Yama yok” demeyin; SAP notu 11 Kasım 2025’te yayımlandı.
- Yalnızca CVSS 6.5’e bakıp ertelemeyin; KEV’e girmesi istismar sinyalidir.
Durum
21 Kasım 2026 itibarıyla bu açık NVD analizi tamamlanmış, SAP tarafından 2025’te yamalanmış ve CISA KEV’e girmiş bir vaka. CVSS 6.5 ve CWE-943 SAP kaynaklı; CISA SSVC exploitation: active diyor, KEV kaydı forensicTriage: No ve ransomware kullanımı Unknown olarak işaretli. Etki vektörü C/L-I/L-A/N; birincil kaynaklar RCE iddia etmiyor. Net olmayan tek nokta, SAP Note 3660969’un kapsadığı tam SP/package matrisi; kendi sürümünüzü notla eşleştirin.