nginx2root (CVE-2026-123007): 11 yıllık HTTP/2 akış kontrolü hatası NGINX worker’da kod çalıştırıyor
Kimlik doğrulamasız HTTP/2 akış kontrolü taşması NGINX worker belleğini bozuyor: CVE-2026-123007 teknik analizi, etkilenen sürümler, tespit ve geçici önlemler.
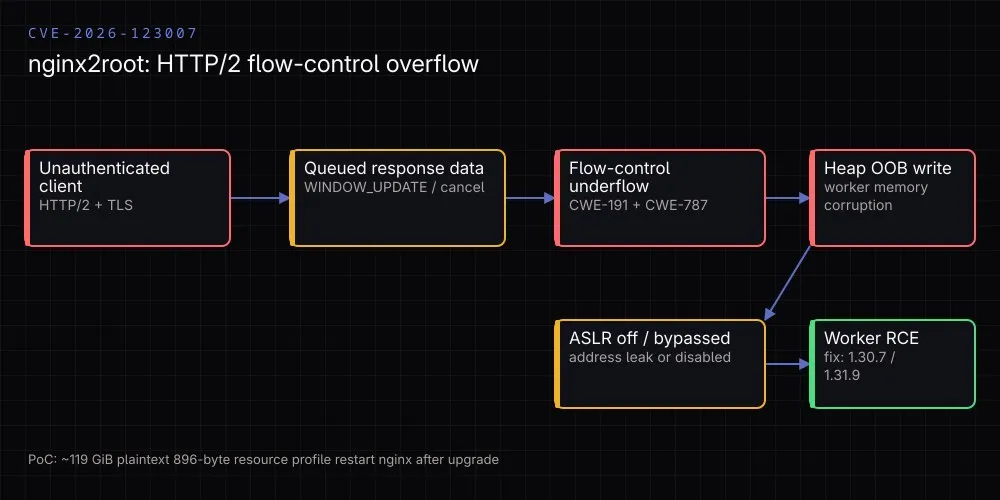
18 Kasım 2026’da F5, NGINX Open Source ve NGINX Plus için CVE-2026-123007’yi yayınladı. Xint’in nginx2root adını verdiği açık grubunun en eski ve en kritik parçası olan bu hata, HTTP/2 akış kontrolü (flow control) state makinesinde oluşuyor. Kimlik doğrulaması gerektirmeyen bir istemci, NGINX worker sürecinin heap belleğini bozabilir; ASLR kapalıysa veya atlanabilirse worker yetkisiyle kod çalıştırabilir.
Açık, NGINX 1.9.5 ile — yani 2015 sonbaharından beri — duruyor. Düzeltme aynı gün çıkan 1.30.7 (stable) ve 1.31.9 (mainline) sürümlerinde.Bu yazıda teknik mekanizmayı, doğru envanter sorgularını ve yama öncesi alınabilecek önlemleri toparlıyorum.
Kısa özet
| Alan | Değer |
|---|---|
| CVE | CVE-2026-123007 (nginx2root kümesi) |
| Etki | Kimlik doğrulamasız worker heap bozulması; DoS ve koşullu RCE |
| CVSS | 3.1: 8.1 High / 4.0: 9.2 Critical |
| Zayıflık | CWE-191 (integer underflow) + CWE-787 (heap out-of-bounds write) |
| Ön koşul | Dinleyicide HTTP/2 açık olması |
| Etkilenen OSS | 1.9.5–1.30.6 ve 1.31.0–1.31.8 |
| Düzeltme | 1.30.7 / 1.31.9; Plus için 37.0.8.1 / 37.3.0.1 |
| PoC maliyeti | Rapid7: ~119 GiB plaintext; 10 Gbit/s ~2 dk, 1 Gbit/s ~17 dk |
| Saha istismarı | 18 Kasım 2026 itibarıyla doğrulanmış değil |
Hata tam olarak nerede?
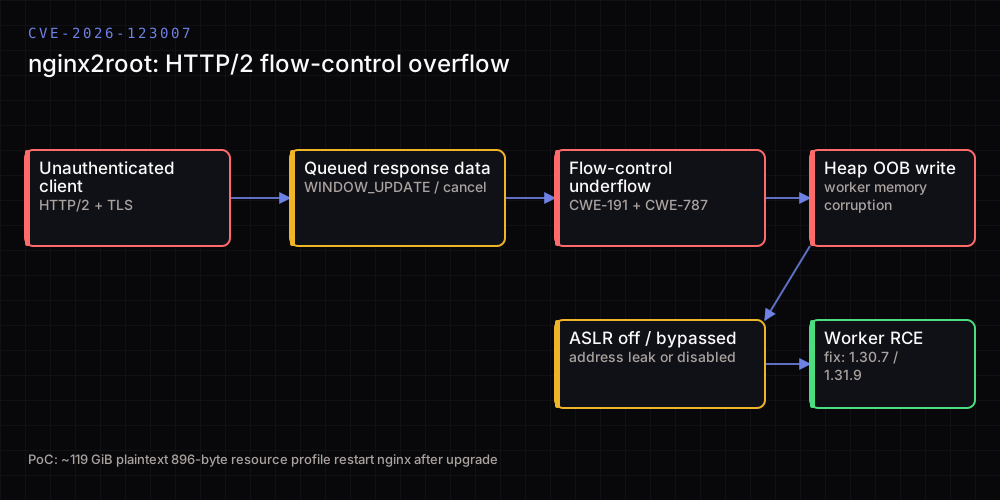
HTTP/2, aynı bağlantı üzerinden birden fazla stream taşır ve her stream’in alıcı tarafından duyurulan bir flow-control window değeri vardır. WINDOW_UPDATE bu pencereyi büyütür; gönderici duyurulan limitin dışına çıkamaz. Rapid7’nin analizine göre NGINX, istemcinin gönderilmesine izin verdiği response verisi miktarını yanlış hesaplıyor: kuyrukta bekleyen veri iptal edildiğinde alt akış (underflow) oluşuyor ve sonraki kopyalama işlemi geçersiz bir uzunlukla yapılıyor. F5 duyurusu aynı durumu “flow control window’un izin verilen eşiği aşması” olarak özetliyor; CERT-EU ise integer overflow sonucu heap üzerinde out-of-bounds write diyor.
Sonuç çoğu zaman worker segmentation fault. Ama bellek bozulması kontrol altına alınırsa, saldırgan worker sürecinin yetkileriyle kod çalıştırabilir. F5 bu sonuç için ASLR’nin kapalı olmasını veya saldırganın ASLR’yi atlamasını şart koşuyor; Xint’in teknik yazısında adres sızıntısıyla bu bariyerin aşıldığı anlatılıyor. F5 ayrıca bunun bir data plane sorunu olduğunu, control plane etkilenmediğini belirtiyor.
İkinci bir HTTP/2 açığı olan CVE-2026-123633 ise connection draining sırasında aktif HTTP/2 bağlantısı kapanırken NGINX upstream’e bağlanıyorsa tetiklenen use-after-free. O da aynı sürümlerle düzeltiliyor ama önkosulu farklı: proxy_pass gibi bir upstream yolu var.
PoC’nin gerçek maliyeti: 896-byte profil ve ~119 GiB trafik
Rapid7’nin yayınladığı PoC, “kimlik doğrulamasız RCE” başlığının ardındaki maliyeti de ölçüyor. Test hedefi, sabitlenmiş nginx 1.31.8 imajının varsayılan index.html dosyası; dosyanın content-length değeri 896 byte. PoC önce bu dosyayı Range: bytes=0-9 ile sorguluyor ve content-range: bytes 0-9/896 yanıtını doğruluyor. Çalışma zamanı profil satırı şöyle görünüyor:
runtime HTTP profile: resource=896 initial=2 probes + 71 full + 127 ranged bytes max_concurrent=128Yani 896 byte, exploit payload’ının boyutu değil; seçilen 896-byte statik kaynağın heap düzenini profillemek için kullanılan dosya boyutu. Bu profil, hangi response owner’ların hangi heap yerleşimini ürettiğini, adres sızıntısı ve cleanup callback yazımı için hangi offset’lerin uygun olduğunu kalibre ediyor. Farklı bir dosya boyutu, farklı bir nginx build’i veya “dağınık” bir heap, aynı profilin işlemesini beklemez.
Trafik tarafında hesap daha da çarpıcı: 2^32 adet 13-byte’lık WINDOW_UPDATE Frame’i ~52 GiB, 2^64’e yakın değerlere ulaşmak ~104 GiB; PoC buna 15 GiB’lık sabit request-header carrier ekliyor ve toplam ~119.02 GiB plaintext bildiriyor. Rapid7 blogu bunu yuvarlak ~128 GB HTTP/2 verisi olarak özetliyor; TLS ve ağ overhead’i wire üzerindeki gerçek miktarı artırıyor. Sadece worker’ı çökertmeyi hedefleyen trigger bile ~60 GiB gönderiyor.
Bant genişliği pratik bir sınır: 10 Gbit/s’de ~2 dakika, 1 Gbit/s’de ~17 dakika. NGINX’in varsayılan bir saatlik bağlantı ömrü göz önüne alındığında, yaklaşık 300 Mbit/s altındaki bir hat süreyi aşıyor. PoC ayrıca 16 yardımcı bağlantı açıyor; her ~1.08 GiB’lık response-owner aralığı 60 saniyelik send timeout içinde kalmalı. Yavaş veya jitter’lı hatlar, HTTP/2’yi sonlandıran L7 proxy/CDN’ler ve frame’leri yeniden üreten ara katmanlar bu yöntemi kırıyor. Rapid7’in PoC’si temiz veya az kullanılmış bir heap varsayıyor; yoğun trafik görmüş worker’larda denemeler başarısız olabiliyor.
Bu, “uzaktan ve kimlik doğrulamasız”ın “kolay ve sessiz” anlamına gelmediğini gösteriyor. Saldırı gürültülü, yüksek bant isteyen ve doğrudan TCP/TLS erişimi gerektiren bir yöntem. Ama PoC’nin varlığı ve yamanın düşük maliyeti, yine de acil güncellemeyi gerektiriyor.
Etki sınırı ve önem derecesi
- Saldırgan için kimlik doğrulama veya kullanıcı etkileşimi yok:
AV:N/AC:H/PR:N/UI:N. http2 on;veyalisten ... http2yeterli. Statik dosya sunan bir origin bile etkilenebilir.- CDN veya WAF HTTP/2’yi uçta sonlandırıyorsa saldırının bir kısmı engellenebilir; bu yüzden testi doğrudan origin’e yapmak gerekir.
- Konteyner sınırı korumaz: worker süreci konteyner içinde çalışır ve bellek bozulması orada etkilidir.
- 18 Kasım itibarıyla güvenilir kaynaklar aktif istismar doğrulamıyor; CERT-EU açıkça “no exploitation in the wild has been reported yet” diyor. Yine de PoC var ve yama önceliği yüksek.
Envanter: etkilenmiş miyim?
nginx -v
nginx -T 2>/dev/null | grep -nE '^\s*(http2\s+on\b|listen\b[^#]*\bhttp2\b)'
nginx -T 2>/dev/null | grep -nE '\b(proxy|fastcgi|uwsgi|scgi|grpc)_pass\b'
İlk grep çıktı veriyorsa CVE-2026-123007 için ön koşul var. İkinci grep de çıktı veriyorsa CVE-2026-123633 yönünden de risk var demektir. Sürüm numarasına tek başına güvenmeyin: dağıtımlar yamayı backport edip nginx -v çıktısını değiştirmeden bırakabiliyor. Package sürümünüzü dağıtım güvenlik duyurusuyla karşılaştırın.
Ne yapılmalı?
Kalıcı çözüm: 1.30.7 veya 1.31.9’a — ya da dağıtımınızın yamalı paketine — geçin ve NGINX’i restart edin. JFrog ve Cloudflare Radar’ın da vurguladığı gibi config reload yeterli değil; eski worker binary’si açık bağlantılarda çalışmaya devam edebilir. Docker kullanıyorsanız image’i yeniden çekin: resmi 1.31.9, 1.30.7, mainline, stable ve latest tag’leri 18 Kasım’da güncellendi.
OpenResty, ingress controller veya başka bir ürün NGINX’i gömülü taşıyorsa kendi tedarikçisinden yama bekleyin. JFrog’a göre arşivlenen kubernetes/ingress-nginx için düzeltme gelmeyecek; bu yükü kullanan ortamların alternatif bir controller’a geçmesi gerekiyor.
Yama gecikiyorsa HTTP/2’yi geçici olarak kapatın:
listen 443 ssl;
http2 off;
veya listen 443 ssl http2; içindeki http2 parametresini kaldırın, ardından test edip reload edin. NGINX 1.25.1 ve üzerinde http2 off; kullanılabilir. Bu önlem 123007 ve 123633’ü engeller; F5’in aynı gün açıkladığı HTTP/3, resolver ve mail proxy açıklarını engellemez. Yamanın yerine geçmez.
Tespit tarafında worker process ... exited on signal satırları, tekrarlayan worker yeniden başlatmaları ve core dump’lar şüpheli. Bunlar tek başına başarılı RCE göstergesi değil, deneme göstergesidir; process creation log’larıyla (worker’dan beklenmeyen shell/child process) korele edin.
Ders
Flow-control sayacı “sadece trafik yönetimi” değil, bir bellek güvenliği sınırı. Beklenen yol kadar iptal, timeout ve connection-draining yolları da aynı özenle test edilmeli. On yıl boyunca doğru sanılan bir state makinesi, cancellation path’indeki tek bir yanlış uzunluk hesabıyla worker kaçışına dönüşebiliyor.
Kaynaklar: F5 K000163926, CVE kaydı, CERT-EU 2026-022, Rapid7 analizi, Rapid7 PoC deposu, standalone reproduction ve 896-byte profil, JFrog nginx2shell yazısı, Cloudflare Radar, NGINX security advisories.