Apache Roller (CVE-2026-129448): XML-RPC üzerinden kimlik doğrulamasız RCE aktif olarak istismar ediliyor
Apache Roller XML-RPC endpoint’inde kimlik doğrulamadan önce deserialize edilen veri uzaktan kod çalıştırıyor: CVE-2026-129448 teknik analizi ve acil önlemler.
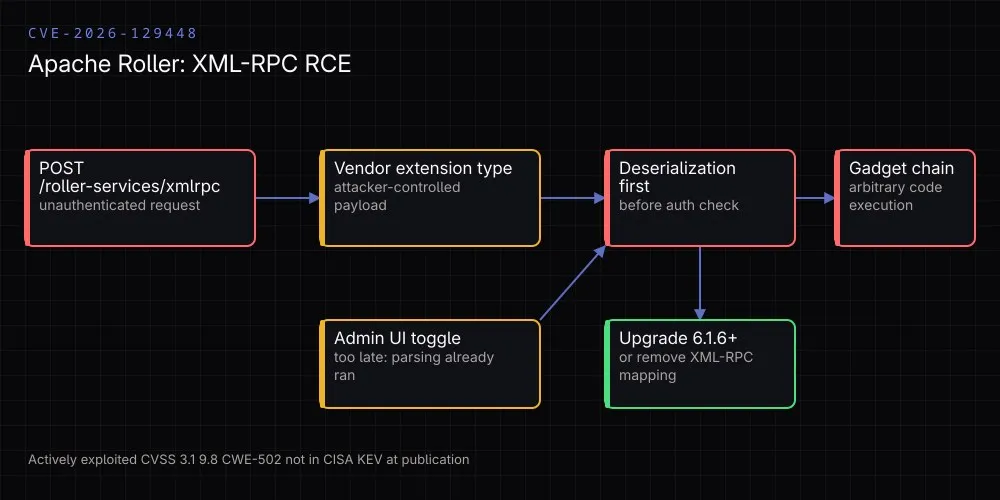
17 Kasım 2026’da Apache Software Foundation, Apache Roller için CVE-2026-129448 duyurusunu yayınladı ve açığın aktif olarak istismar edildiğini belirtti. Java tabanlı blog sunucusunun XML-RPC endpoint’i, isteği yapan kullanıcı kimlik doğrulanmadan önce saldırgan kontrolündeki veriyi deserialize ediyor. Sonuç: kimlik doğrulamasız uzaktan kod çalıştırma.
Aynı hata daha önce CVE-2026-82384 adıyla sadece Roller 6.1.5 için listelenmişti. Yeni duyuru kapsamı 4.0.0–6.1.4 olarak genişletiyor ve iki CVE’nin aynı açık olduğunu açıkça söylüyor. Yani yalnızca Eylül duyurusuna bakan ekipler hâlâ açık kalabilir.
Kısa özet
| Alan | Değer |
|---|---|
| CVE | CVE-2026-129448 / CVE-2026-82384 (aynı hata) |
| Etki | Kimlik doğrulamasız uzaktan kod çalıştırma |
| CVSS | 3.1 9.8 Critical, AV:N/AC:L/PR:N/UI:N |
| Zayıflık | CWE-502, güvenilmeyen verinin deserialize edilmesi |
| Erişim noktası | /roller-services/xmlrpc |
| Etkilenen | Apache Roller 4.0.0–6.1.5 |
| Düzeltme | 6.1.6 veya üzeri |
| Durum | Apache aktif istismar diyor; KEV listesinde değil |
Teknik mekanizma
Apache’nin duyurusundaki kritik cümle sıralamayla ilgili: XML-RPC endpoint’i vendor extension tiplerini kabul ediyor ve bunları isteyen tarafı doğrulamadan önce deserialize ediyor. Normal bir akışta önce kimlik doğrulama, sonra nesne oluşturma beklenir. Burada tersi oluyor: saldırganın gönderdiği XML, servlet container içinde bir nesne grafiğine dönüştürülüyor; ardından bir gadget chain ile kod çalıştırma noktasına ulaşılabiliyor.
Apache, istismarda kullanılan somut gadget zincirini açıklamadı; bu yüzden “hangi kütüphane sınıfı kullanıldı” iddiası doğrulanmış değil. Doğrulanmış olan şey: saldırgan geçerli bir kullanıcı hesabına ihtiyaç duymuyor ve /roller-services/xmlrpc ağ üzerinden erişilebiliyorsa risk var.
Admin arayüzünden XML-RPC’yi kapatmak da yeterli değil. Apache’ye göre eski sürümler isteği deserialize ettikten sonra bu ayarı kontrol ediyor; yani kapatma kontrolü çok geç geliyor. Bu, “feature flag kapalı” yanılgısının klasik bir örneği.
Kim etkileniyor?
Roller daha niş bir Java blog platformu olduğu için gündemde daha az görünüyor; ama internete açık, yamalanmamış bir Java web uygulaması, saldırgan için sunucu üzerinde kod çalıştırma fırsatı. Etkilenen aralık 4.0.0’dan 6.1.5’e kadar. 6.1.6, extension tiplerini devre dışı bırakıyor ve XML-RPC özelliği kapatıldığında bu endpoint’e gelen istekleri reddediyor.
Apache aktif istismarı doğruluyor; saldırgan kimliği, hedef sayısı ve kampanya detayları paylaşılmadı. Rapid7 kaydı itibarıyla CVE henüz CISA KEV kataloğunda değil — bu, “istismar yok” anlamına gelmez, sadece KEV güncellemesinin geciktiğini gösterir.
Acil önlemler
- Yükseltin: Apache Roller 6.1.6 veya üzerine geçin ve uygulamayı yeniden dağıtıp restart edin. Mümkünse güncel sürümü hedefleyin; en azından bu CVE’nin kapandığı sürümü doğrulayın.
- Yama bekliyorsanız extension’ları kapatın:
WEB-INF/web.xmliçindeenabledForExtensionsdeğerinifalseyapın veya/roller-services/xmlrpcservlet mapping’ini kaldırın. Apache her iki durumda da restart gerektiğini söylüyor. - Admin UI toggle’a güvenmeyin: yukarıdaki adımlardan biri uygulanmadıysa ayar kapalı olsa bile deserialize ordering aynı kalıyor.
- Erişimi doğrulayın: değişiklikten sonra
/roller-services/xmlrpcyolunun 404/403 döndüğünü, eski servlet’in hâlâ ayakta olmadığını kontrol edin. WAF kuralı geçici katman olabilir, patch yerine geçmez.
Tespit ve avcılık
Apache somut IOC yayınlamadı. Bu yüzden davranış sinyallerine bakın:
- XML-RPC endpoint’ine gelen beklenmeyen
POSTistekleri ve bilinmeyen kaynak IP’ler. - Java/servlet container sürecinden açılan beklenmeyen shell’ler,
curl/wget, şüpheli child process’ler. - Webroot altında yeni veya değişmiş
.jsp/.warbenzeri dosyalar, bilinmeyen scheduled job’lar. - Uygulama sunucusundan gelen olağandışı outbound bağlantılar.
Yamadan önceki dönem için log retention’ı kontrol edin; aktif istismar söz konusuyken “sonra bakarız” yaklaşımı pahalıya mal olabilir.
Kök neden
Sorun XML-RPC’nin varlığı değil; güven sınırından önce nesne oluşturulması. Deserialization, input validation ve auth controlled bir işlem değil, ayrıcalıklı bir parsing işlemidir. Extension tipleri kabul ediliyorsa, gelen veri kod olarak değil veri olarak ele alınmalı; auth ve allowlist kontrolleri nesne grafiği oluşmadan önce çalışmalı. 6.1.6 yaması tam olarak bu sırayı düzeltiyor.
Kaynaklar: Apache mailing list duyurusu, CVE-2026-129448, CVE-2026-82384, Apache Roller patch PR, Rapid7 kaydı, BleepingComputer haberi.