Apache Axis 1.x CVE-2026-90436: EOL ama KEV'de olan SOAP fault açığı
Apache Axis 1.x SOAP Fault exceptionName yolundan kimlik doğrulamasız class instantiation. CVE-2026-90436, EOL durumu, KEV ve geçiş rehberi.
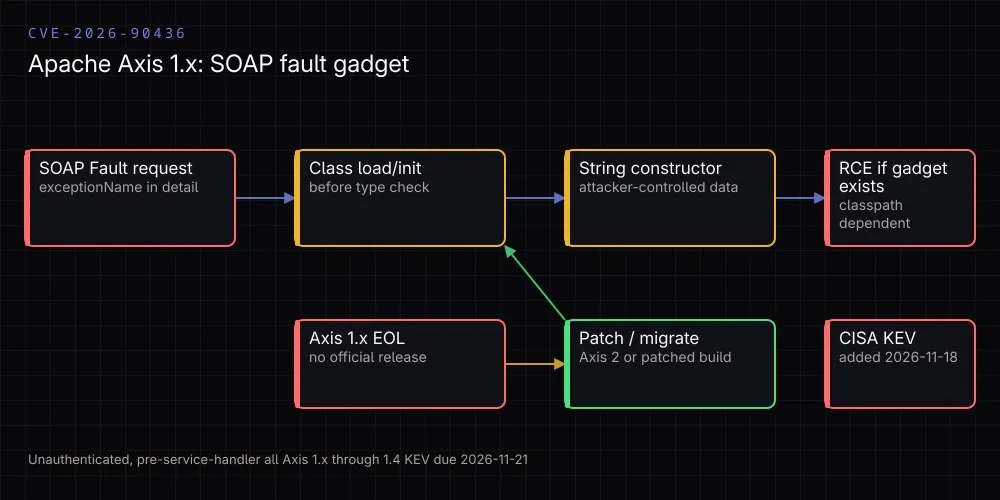
CISA, 18 Kasım 2026’da CVE-2026-90436’yı KEV kataloğuna ekledi. Açık, Apache Axis 1.x’te SOAP Fault işlenirken exceptionName üzerinden kimlik doğrulamasız sınıf yükleme/örnekleme yapılmasına izin veriyor. Zor kısmı: Axis 1.x EOL. Resmi “şu sürüme güncelle” cevabı yok; ya yamalı build ya da Axis 2/başka bir SOAP motoruna geçiş var.
Kısa özet
| Alan | Değer |
|---|---|
| CVE | CVE-2026-90436 |
| Ürün | Apache Axis 1.x (tüm 1.x, 1.4 dahil) |
| Zayıflık | CWE-470 — Unsafe Reflection / güvenilmeyen veriyle class instantiation |
| CVSS v3.1 | 9.8 (Critical), AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H — CISA ADP |
| NVD durumu | Analyzed |
| KEV eklenme | 2026-11-18, son tarih 2026-11-21, forensic triage: Yes |
| Resmi durum | EOL; Axis projesi 1.x düzeltme sürümü beklemiyor |
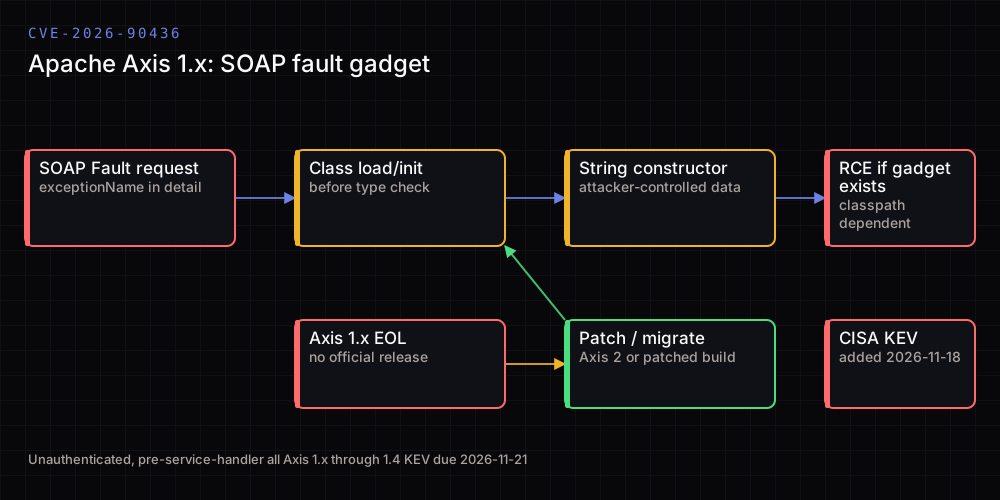
Teknik görünüm
NVD açıklamasına göre gelen SOAP <Fault> içindeki <detail><exceptionName> elemanı, fault deserializer’ın isim verilen sınıfı yüklemesine neden oluyor. Eğer <data> elemanı da varsa, Axis bu sınıfı String constructor ile örnekliyor; bu, AxisFault olup olmadığını kontrol etmeden önce gerçekleşiyor. Sınıfın sadece yüklenmesi bile static initializer çalıştırabilir.
Kritik nokta: fault, engine hedef servisi çözerken parse ediliyor. Yani servis üzerindeki authentication handler zinciri bu aşamadan önce devrede değil. Bu da açığı “servis auth’u var, güvendeyiz” varsayımının dışına taşıyor.
Apache’nin commit’i (41f3b4e) iki savunma ekliyor: exceptionName sınıfı initialize edilmeden yükleniyor ve yalnızca org.apache.axis.AxisFault alt türleri kabul ediliyor; constructor dalı da AxisFault assignability kontrolünden geçiriliyor. Regresyon testi, arbitrary class’ın initialize/construct edilmediğini doğruluyor.
Neden acil?
- KEV: CISA aktif istismar kanıtıyla ekledi.
knownRansomwareCampaignUseUnknown, amaforensicTriage: Yes. - EOL: Resmi yama sürümü beklenmiyor. Bu, “patch Tuesday’de gelir” problemi değil.
- Görünürlük: Axis 1.x gömülü/legacy SOAP servislerinde hâlâ çıkabiliyor; bağımlılık envanterinde görünmeyebilir.
- Ön koşul: Kimlik doğrulama gerekmez, ağdan tetiklenebilir.
Ne yapmalı?
- Envanter çıkarın. Java uygulamalarında
axis.jar,axis-1.*, gömülü Axis sınıfları ve SOAP endpoint’lerini arayın. Sadece doğrudan bağımlılık değil, transitive/fat-jar içinde de bakın. - Mümkünse geçin. Apache’nin önerisi Axis 2/Java veya başka bir desteklenen SOAP motoru. EOL bileşen üzerinde kalmak, bir sonraki KEV için beklemek demek.
- Geçiş hemen olmuyorsa yamalı build kullanın. Apache commit
41f3b4e8d04e310ca81f86b92630ab2c11d608bdmevcut. Projenin resmi 1.x release üretmeyeceğini not edin; bu bir vendor patch değil, kaynak seviyesinde düzeltme. - SOAP endpoint’lerini kısıtlayın. İnternete açık Axis endpoint’i varsa WAF/ACL ile daraltın. Bu tam çözüm değil ama maruziyeti azaltır.
- Adli iz arayın. KEV forensic triage istiyor. Anormal SOAP Fault istekleri, beklenmeyen classloading/javacore, süreçten çıkan garip ağ bağlantıları ve servis hesabı davranışını inceleyin.
Ne yapmamalı?
- “Axis kullanan herkes RCE oldu” demeyin; RCE, classpath’te uygun gadget/zincirin varlığına bağlı. Birincil açıklama bu koşulu açık yazıyor.
- “Resmi patch çıktı” demeyin; EOL, resmi sürüm yok.
- “Sadece auth ekleyin” demeyin; fault parsing servis handler zincirinden önce.
- Axis 1.x’i “kimse kullanmıyor” diye atlamayın; legacy kurumsal SOAP servisleri bunu sık taşıyor.
Durum
21 Kasım 2026 itibarıyla bu açık birincil kayıtlarla net doğrulanmış, KEV’de ve acil. NVD analizi tamamlanmış; CVSS 9.8 ve CWE-470 CISA ADP kaynaklı. Axis 1.x EOL olduğu için resmi sürüm yaması yok; Apache commit’i ve geçiş yolu var. CISA forensic triage istiyor. Belirsiz olan tek nokta, hedef classpath’te uygun zincirin bulunup bulunmadığı; bu yüzden “her Axis kullanıcısı RCE oldu” denmez.